「Joomla!」の重大な脆弱性を標的とするアクセスを観測、注意を呼びかけ(警察庁) | ScanNetSecurity
2026.11.06(金)

「Joomla!」の重大な脆弱性を標的とするアクセスを観測、注意を呼びかけ(警察庁)

警察庁は、重大な脆弱性が公表されたコンテンツ管理システム「Joomla!」において、当該脆弱性を標的とするアクセスを観測したとして、「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
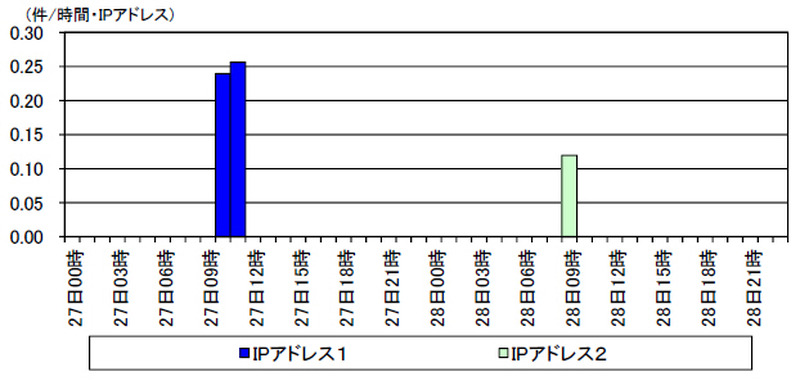
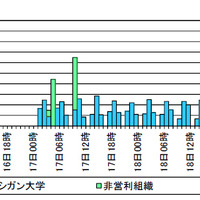
「Joomla!」の脆弱性を探索するアクセス件数の推移(発信元IP アドレス別)
「Joomla!」の脆弱性を探索するアクセス件数の推移(発信元IP アドレス別) 全 1 枚 拡大写真
警察庁は10月29日、重大な脆弱性が公表されたコンテンツ管理システム(CMS)である「Joomla!」において、当該脆弱性を標的とするアクセスを観測したとして、「@police」において注意喚起を発表した。脆弱性は10月22日に公表されたもので、悪用されると管理者権限でコントロールパネルへのアクセスが可能になり、これによりWebサイトを改ざんされるなどの危険性があるとしている。

10月26日には別のセキュリティ対策企業から、この脆弱性を悪用しようとする大規模なスキャン活動を観測したとの情報が公表されている。同庁の定点観測システムにおいては、27日10時から28日10時までの間、この脆弱性を探索するアクセスを観測したという。

これらのアクセスの発信元IPアドレスは、いずれもサーバのレンタル事業等を行う日本国外の企業が管理するものであり、アクセスの内容はいずれも脆弱性の有無を確認するものにとどまっていた。今後は脆弱性を悪用する攻撃が実施される可能性もあるため、該当するバージョンの「Joomla!」を使用している場合は速やかに最新バージョンにアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  5. 創刊 28 周年記念キャンペーンのおしらせ(1)PayPal と銀行振込はご利用できません ごめんなさい

    創刊 28 周年記念キャンペーンのおしらせ(1)PayPal と銀行振込はご利用できません ごめんなさい

ランキングをもっと見る
PageTop