
マドリード・バルセロナ・東京~デロイト SOC レポート(3)犯罪者は二歩先を行く
会計系サイバーセキュリティサービスに期待されることのひとつは、法律や制度の熟知と、それを有利に使った運用である。氏が、サイバー攻撃からデロイトの顧客をどのように守るのか具体的に聞いた。
特集
特集
PR
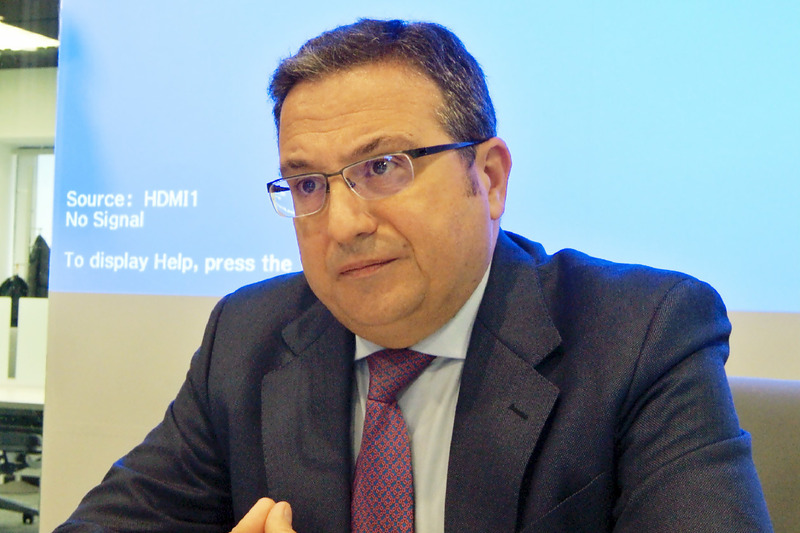
マドリードにある Deloitte eCIC( Excellence Cyber Intelligence Center )の責任者である Alfonso Mur (アルフォンソ・ムール)氏は取材中二度この言葉を漏らした。
会計系サイバーセキュリティサービスに期待されることのひとつは、法律や制度の熟知と、それを有利に使った運用である。氏が、サイバー攻撃からデロイトの顧客をどのように守るのか具体的に聞いた。デロイトの eCIC が顧客をサイバー攻撃から守る法的プロセスは 3 段階あるという。
ひとつは、「リレーションによる解決」である。攻撃元の IP を元に ISP に直接連絡し、攻撃遮断などを要請する方法だ。
ただし、攻撃元となる国は、そもそもそうした規制がゆるい国が多い。そこで第 2 段階として、攻撃元になっている国の法律に準拠し、その ISP に対して訴訟を起こすという。
しかし、それでも効果がない場合は、自国の事業会社に対して他国から攻撃が行われていることを、顧客企業の国家(スペイン企業ならスペインの法執行機関に対して)に訴えるのが第 3 段階となる。
Alfonso Mur 氏は、すべての国の法律に準拠するのが、デロイトの揺るがない基本的態度であるが、サイバー攻撃には国境がないため、あくまで可能性として「エクストリームな事案」が発生した場合、攻撃元を攻撃する(防御ではなく反撃する)可能性も完全には否定できないと語った。
エクストリームな事案とは、社会インフラや、人命などに関わるようなサイバー攻撃だろうと推測した。
筆者が Mur 氏に、攻撃元の組織や、攻撃対象によっては、反撃をすることは国際法上合法な場合もあるのでは、と問うと、「国際法を適用するのは時間がかかる。サイバー犯罪のスピードに比べものにならないくらい遅い」と即答された。
関連記事
この記事の写真
/




