「こんにちは!」で始まる不正メールで誘導、「じぶん銀行」を騙るフィッシングサイトを確認(フィッシング対策協議会) | ScanNetSecurity
2026.09.14(月)

「こんにちは!」で始まる不正メールで誘導、「じぶん銀行」を騙るフィッシングサイトを確認(フィッシング対策協議会)

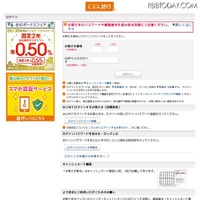
 フィッシング対策協議会は19日、「じぶん銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。

脆弱性と脅威 脅威動向
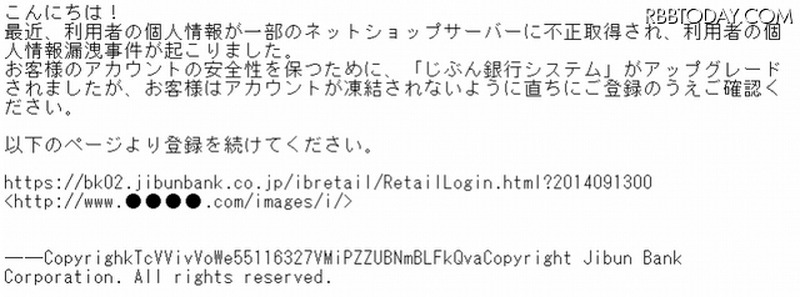
「じぶん銀行」を騙るスパムメールの内容
「じぶん銀行」を騙るスパムメールの内容 全 2 枚 拡大写真
 フィッシング対策協議会は19日、「じぶん銀行」を騙るフィッシングサイト(偽サイト)が存在しているとして、注意を呼びかけた。

 「じぶん銀行」は、KDDIと三菱東京UFJ銀行の共同出資によるネット銀行。昨年12月末にも、「アカウントが凍結?休眠されないように、ただちにアカウントをご認証ください」という内容のスパムが出回っていた。同協議会の発表によると、新たなスパムメールとフィッシングサイトが出現した模様。

 「じぶん銀行本人認証サービス」「じぶん銀行重要なお知らせ」「じぶん銀行より大切なお知らせです」「メールアドレスの確認」といったタイトル、「こんにちは!」という呼びかけで始まる不正メールが出回っており、偽サイトに誘導する模様。偽サイトは、1月19日12時時点で稼働中とのこと。

 なお誘導するサイトのURLは複数あり、「http://www.●●●●.com/js/」「http://www.●●●●.com/images/i/」「http://bk02.jibunbank.co.jp.inin.●●●●.com/」といったさまざまなものが使われている。

 同協議会は、このようなフィッシングサイトで、ユーザーID、ログインパスワードなどを絶対に入力しないように注意を呼びかけている。

じぶん銀行に見せかけた「こんにちは!」メールは、フィッシング詐欺

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop