検知されないモバイルデバイスのセキュリティ侵害が企業への突破口に(モバイルアイアン・ジャパン) | ScanNetSecurity
2026.09.18(金)

検知されないモバイルデバイスのセキュリティ侵害が企業への突破口に(モバイルアイアン・ジャパン)

モバイルアイアン・ジャパンは、「2015年第4四半期モバイルセキュリティ&リスク報告(Q4 2015 Mobile Security and Risk Review)」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
検知されないモバイルデバイスのセキュリティ侵害が企業への突破口に(モバイルアイアン・ジャパン)
検知されないモバイルデバイスのセキュリティ侵害が企業への突破口に(モバイルアイアン・ジャパン) 全 1 枚 拡大写真
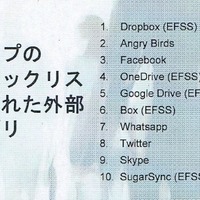
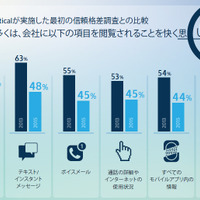
モバイルアイアン・ジャパンは3月2日、「2015年第4四半期モバイルセキュリティ&リスク報告(Q4 2015 Mobile Security and Risk Review:Q4セキュリティ報告)」を発表した。これは、米MobileIron社の新しい研究部門であるモバイルアイアン・セキュリティ・ラボ(MobileIron Security Labs:MISL)によるもの。

モバイルデバイスは、ユーザが個人識別番号(PIN)防御を無効にしたり、デバイスを紛失したり、最新ポリシーが欠如するなど、さまざまな理由で適合していないことがあり、それがマルウェアやセキュリティ上の弱点を突く手段や、データ窃盗のための広範な攻撃対象領域を作り出す。ジェイルブレイクやルート化されたデバイスをセキュリティ侵害と見なして計算すると、第4四半期に1割の企業で1台のデバイスがセキュリティ侵害を受け、そうした企業の数は42%増加したという。

同社では、たった1台のモバイルデバイスがセキュリティ侵害を受け、それが検知されなければ、ひとつの突破口となるとし、それは極めて大きな問題であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop