2016年に入りボットネット、ランサムウェアが日本で急増 | ScanNetSecurity
2026.09.15(火)

2016年に入りボットネット、ランサムウェアが日本で急増

フォーティネットジャパンは、「FortiGuard Labs アップデート 日本を狙った脅威の傾向」と題する記者説明会を開催した。

脆弱性と脅威 脅威動向
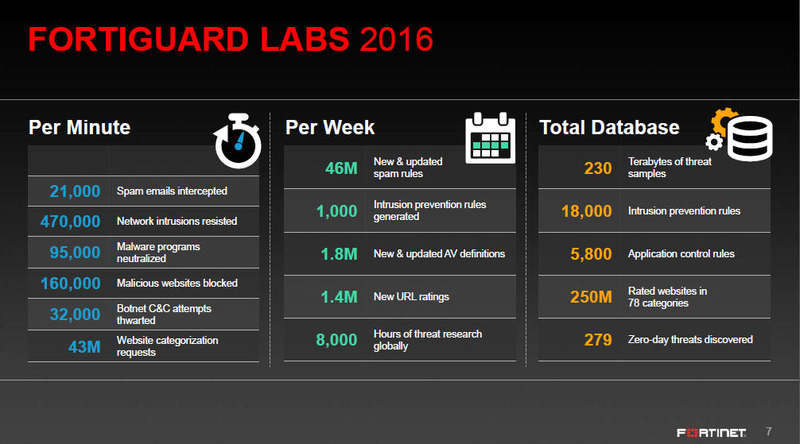
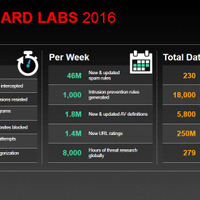
FortiGuard Labsの2016年1~3月における脅威状況
FortiGuard Labsの2016年1~3月における脅威状況 全 5 枚 拡大写真
フォーティネットジャパン株式会社は3月8日、「FortiGuard Labs アップデート 日本を狙った脅威の傾向」と題する記者説明会を開催した。FortiGuard LabsはFortiGuardのリサーチ部門で、日本にも設置されている。Fortinetのグローバルセキュリティストラテジストであるデレク・マンキー氏は、FortiGuard Labsでは2016年、1分あたり約47万件のネットワークへの侵入を阻止し、9万5,000件のマルウェアに対処したという。

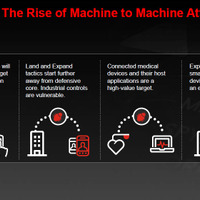
また、マルウェアは引き続き増加しており、ここ2年で10倍になっていると指摘した。日本の脅威の状況では、ボットネット感染数は世界で3位、エクスプロイトも同じく3位、マルウェアの検出数では同2位となった。マンキー氏は今後の懸念点として、M2Mネットワークにおける攻撃の台頭、Snapchatのようなコンテンツ保護ページから痕跡を残さず情報を抜き取るようなGhostwareによる攻撃を挙げた。

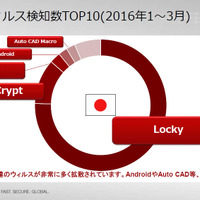
FortiGuardのセキュリティストラテジストである寺下健一氏は、日本を狙った脅威の動向を説明した。2016年1月から3月のIPSにおける検知数では「NTP.Monlist.Command.DoS」が半数以上を占めた。これはNTPの脆弱性を利用したDDoS攻撃であるという。アンチウイルスにおける検知数では「W97M/TrojanDownloader.34B7!tr」が3/4近くを占め、これはランサムウェアに関連するダウンローダーで、「Locky」や「TeslaCrypt」などが引き続き拡散されている。

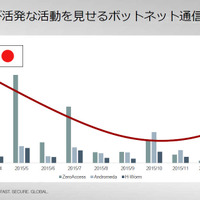
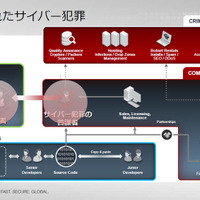
ボットネット通信の検知数では「Zeroaccess.Botnet」が半数近くを占めた。日本では、ボットネットによる通信の検出数が2016年に入って急激に増加しており、2月末からは「Locky」の活動が活発になっているという。「Locky」は脅迫文を日本語で表示することが特長だが、同社のサンドボックス製品「FortiSandbox」はこれらをゼロデイで検出できるとした。さらにサイバー犯罪の組織化にも触れ、攻撃者はさまざまなツールやサービスを利用でき、アフィリエイターなども活用できる環境にあるとした。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

    町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

  2. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  3. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  4. IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

    IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

  5. 日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査

    日本企業はセキュリティの「意思決定」を外部委託 ~ MM総研調査

ランキングをもっと見る
PageTop