巧妙に画像を用いた「ドラゴンクエストX」を騙るメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.25(日)

巧妙に画像を用いた「ドラゴンクエストX」を騙るメールを確認(フィッシング対策協議会)

 フィッシング対策協議会は9日、スクウェア・エニックスのゲーム「ドラゴンクエストX」を騙るメールが出回っているとして、注意を呼びかけた。

脆弱性と脅威 脅威動向
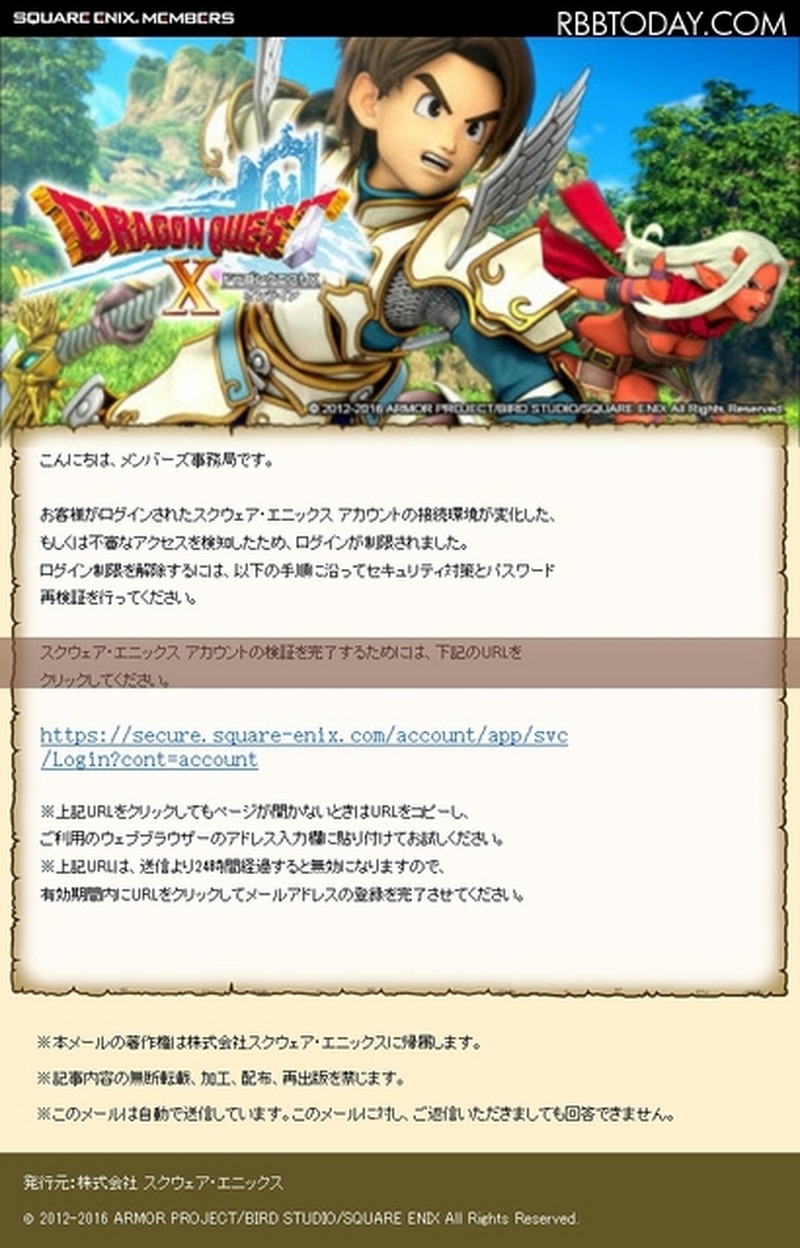
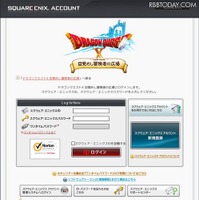
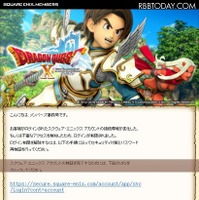
今回流通している偽メール
今回流通している偽メール 全 4 枚 拡大写真
 フィッシング対策協議会は9日、スクウェア・エニックスのゲーム「ドラゴンクエストX」を騙るメールが出回っているとして、注意を呼びかけた。

 それによると、「[スクウェア・エニックス アカウント]のお知らせ」というタイトルのスパムメールが出回っているとのこと。9日時点ではフィッシングサイトは稼働しており、JPCERT/CCにサイト閉鎖のための調査を依頼済みとのこと。

 メールは、ドラクエの画像を使用したHTMLメールとなっており、表示されるURLも一見本物だが、実際には偽装されており、「http://hiroba.dqx.jp.mcsu.●●●●.cc」などの偽サイトに誘導される。

 「ドラゴンクエストX」を騙るフィッシングサイトは、過去にも周期的に出現している。最近では2014年6月、2015年1月、2015年7月などに、偽メールの流行と偽サイトの出現があり、同協議会が注意を呼びかけている。過去のメールは、テキストベースのもので見破りやすかったが、今回のメールは、巧妙に画像を用いているため、要注意だといえる。

 今後もひきつづき類似の偽メール・偽サイトが出現する可能性もある。協議会ではこのようなフィッシングサイトでアカウント情報(IDやパスワード)などを絶対に入力しないように注意を呼びかけている。

「ドラゴンクエストX」、詐欺メールも“進化”で要注意

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

    アバハウスインターナショナルに不正アクセス、複数の顧客からの問い合わせで発覚

  4. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  5. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

ランキングをもっと見る
PageTop