
コマンドインジェクション脆弱性を悪用した不正アクセス攻撃により約35万件の個人情報が流出の可能性(エイベックス)
4月下旬から、大規模な個人情報流出が相次いでいる。4月21日に、日本テレビ放送網から、約43万件の個人情報が流出。さらに、J-WAVEからも、約64万件の個人情報が流出した。そして、エイベックスでも同様の被害が発生していることが発表された。
インシデント・事故
インシデント・情報漏えい
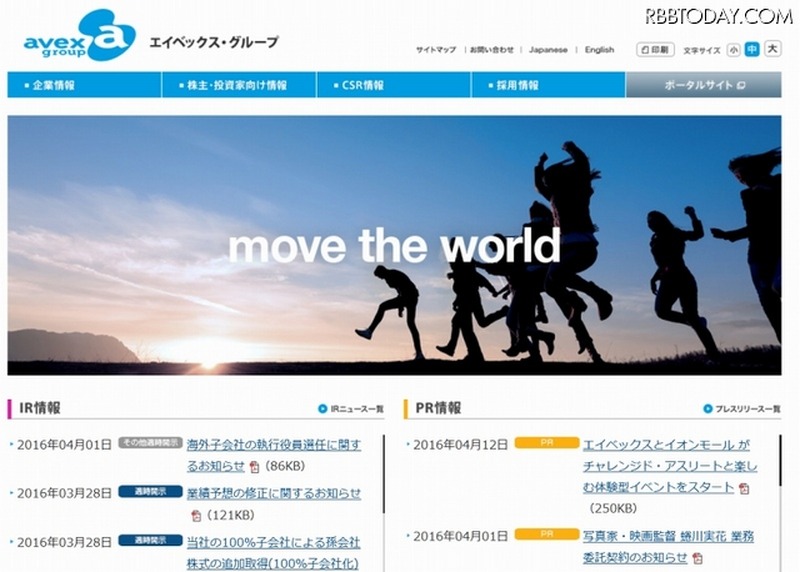
エイベックス・グループ・ホールディングスの発表によると、同社のアーティスト公式サイトに対する不正アクセス攻撃があり、キャンペーンの応募者データなどの個人情報(名前、住所、メールアドレス、電話番号、他)約35万件が流出した可能性があることが、判明したという。同社では土日祝日も、問い合わせに対応するとしている。
いままでの手口同様に、アーティスト公式サイトで使用しているソフトウェアの「コマンドインジェクション脆弱性」を悪用したものだった。コマンドインジェクションとは、たとえば、サイトに設置されている登録フォームなどで、本来なら「住所」や「名前」を入力する欄に、「rm -rf~」(サーバーのファイル全削除)など、直接OSコマンドを入力してしまうという、原始的な攻撃方法だ。脆弱性が残っているソフトを使っている場合、これらのコマンドが外部から実行されてしまう可能性がある。
今回あいついで発生している被害は、いずれもサイトで利用しているブログツールやフォームツールの実装に問題があり、そこを突かれたと考えられる。ただ、こうした脆弱性はどういったサイトでも残っている可能性があり、今回、外部犯罪者の間で、コマンドインジェクションをターゲットにした攻撃が“流行”しているため、被害が連続したと思われる。そのため、まだしばらく、こうした大規模被害が発生する可能性はある。利用者が多いサイトは、ソフトのバージョンアップ、見直しを進めるべきだろう。
日テレに続きエイベックスも個人情報流出、大規模被害が連続中
《赤坂薫@RBB TODAY》
関連記事

この記事の写真
/




