勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB) | ScanNetSecurity
2026.10.04(日)

勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB)

Dr.WEBは、特定の状況下でGoogle Playアプリを購入し、インストールする機能を備えたトロイの木馬型Androidアプリを確認したと発表した。

脆弱性と脅威 脅威動向
勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB)
勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB) 全 2 枚 拡大写真
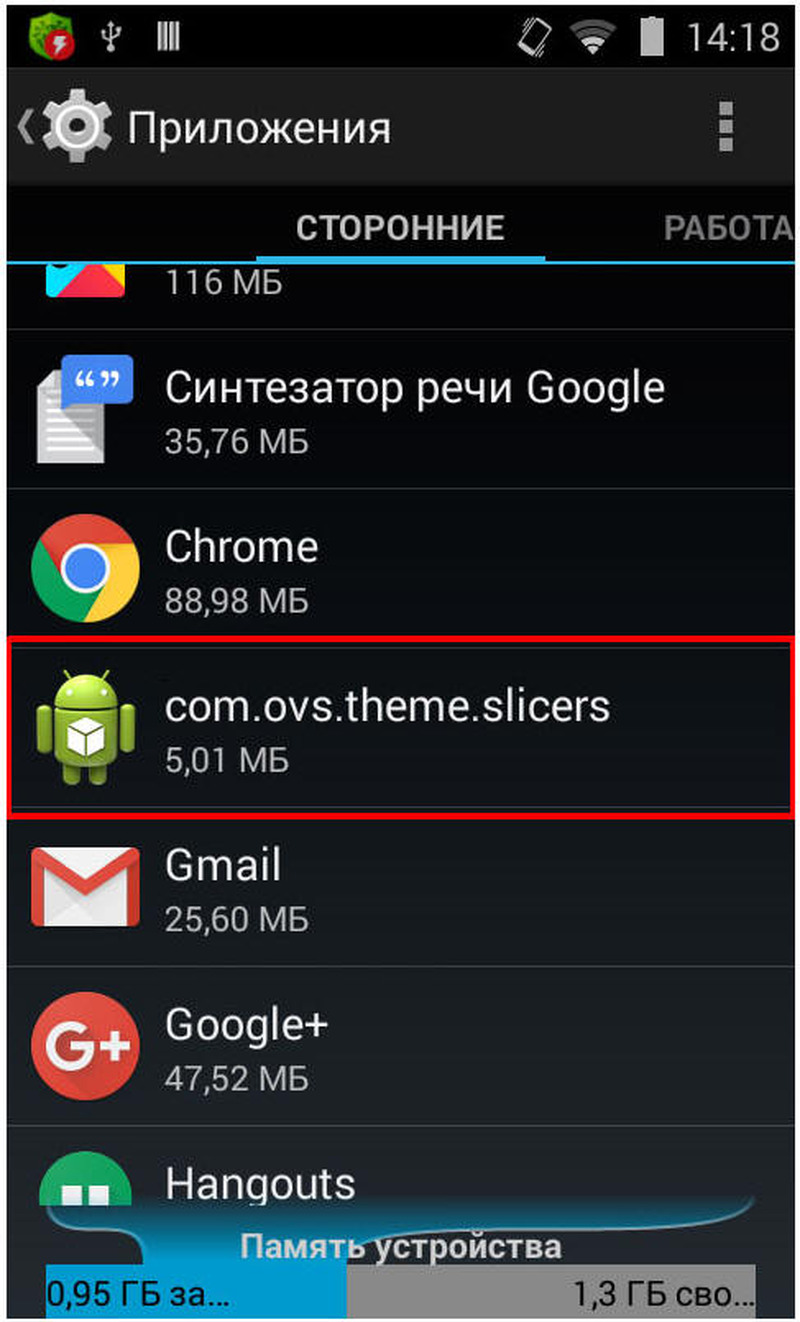
株式会社Doctor Web Pacific(Dr.WEB)は8月4日、特定の状況下でGoogle Playアプリを購入し、インストールする機能を備えたトロイの木馬型Androidアプリを確認したと発表した。Doctor Webスペシャリストによって発見された「Android.Slicer.1.origin」は、他のマルウェアによってデバイス上にインストールされ、人気のあるサービスのユーティリティやSEOソフトウェアに特有の機能を実行する。

Android.Slicer.1.originが起動される、あるいはホーム画面がオン・オフされるかWi-Fiモジュールが無効化されると、トロイの木馬によって感染したデバイスのIMEI番号、Wi-FiアダプタのMACアドレス、デバイスメーカー名、OSバージョンに関する情報がC&Cサーバへ送信される。そしてC&Cサーバからは、「ショートカットをホーム画面に作成する」「広告を表示させる」「ブラウザまたはGoogle Playアプリケーション内で広告Webページを開く」といった指示が返される。

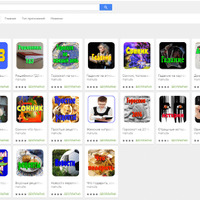
また、「Android.Rootkit.40」が/system/bin内に存在する場合、Android.Slicer.1.originは自動的にGoogle Playアプリを購入し、インストールすることができる。これは、Android.Rootkit.40の管理者権限を利用して、画面上に表示されたウインドウとインタフェースの項目に関する情報を取得し、「購入」や「インストール」「次へ」といった識別子を持つボタンを検出、自動的にタップをくり返すことで、ユーザに気づかれずにアプリを購入する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  4. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  5. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

ランキングをもっと見る
PageTop