マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー) | ScanNetSecurity
2026.09.14(月)

マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー)

カスペルスキーは、国家が支援すると考えられる極めて高度なサイバー犯罪グループ「ProjectSauron」による標的型攻撃を発見したと発表した。

脆弱性と脅威 脅威動向
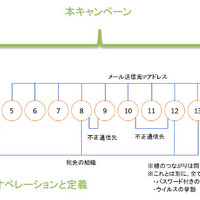
株式会社カスペルスキーは8月9日、国家が支援すると考えられる極めて高度なサイバー犯罪グループ「ProjectSauron」による標的型攻撃を発見したと発表した。これは同社Kaspersky Labの調査分析チーム(GReAT)が、標的型攻撃対策プラットフォーム「Kaspersky Anti-Targeted Attacks Platform」を導入している組織で検知された異常の調査により判明したもの。

ProjectSauronは2011年6月から活動しており、現在も継続中。標的となった組織は、政府、軍、科学研究機関、通信事業者、金融機関など30を超えており、その多くがロシア、イラン、ルワンダに拠点を置いている。標的ごとに異なるツール群を使って攻撃するため、従来の脅威存在痕跡(IOC)ではほとんど発見できないという。

決まった手法を意図的に避け、標的ごとに利用するマルウェアとインフラをカスタマイズし、それらを再利用することはない。攻撃にかけるコスト、複雑さ、執拗さ、そして国の重要機関から機密情報を窃取するという活動から、ProjectSauronは国家が関与または支援するグループであり、攻撃の目的は主にサイバースパイ活動とみられている。なお、感染経路については詳しいことはまだわかっていないとしている。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  2. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  3. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  4. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop