IoTデバイスの乗っ取りが急増、「root」「admin」の組み合わせは変更を(シマンテック) | ScanNetSecurity
2026.11.03(火)

IoTデバイスの乗っ取りが急増、「root」「admin」の組み合わせは変更を(シマンテック)

シマンテックは、「DDoS 攻撃が広がる IoT デバイス」と題するブログを公開した。

脆弱性と脅威 脅威動向
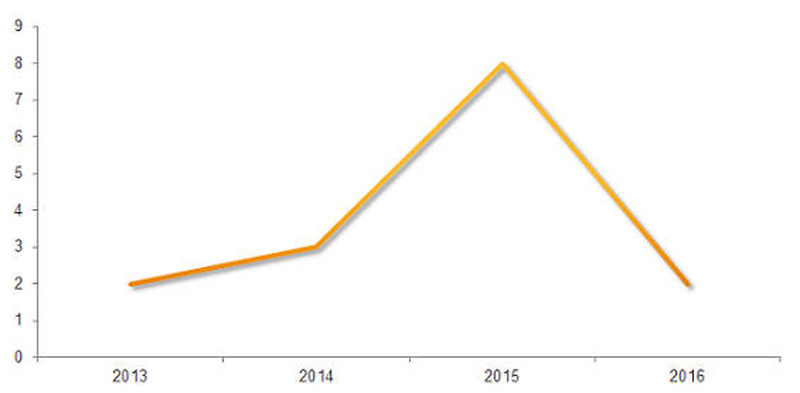
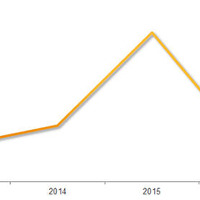
新たに出現した年ごとの IoT マルウェアファミリーの数
新たに出現した年ごとの IoT マルウェアファミリーの数 全 3 枚 拡大写真
株式会社シマンテックは9月26日、「DDoS 攻撃が広がる IoT デバイス」と題するブログを公開した。IoTデバイスを狙うサイバー攻撃の急増は予想されていたが、現在の攻撃の多くは、IoTデバイスを乗っ取りボットネットに加えようとするものだという。その大半はDDoS攻撃を目的としている。

IoTマルウェアの大半は、PC以外の組み込みデバイスを標的としている。こうしたデバイスはインターネット接続機能を持ちながらも、OSと処理能力の問題から高度なセキュリティ機能を搭載していない。また、ファームウェアの更新がなかったり、所有者が更新を忘れているケースも多く、侵害や感染があっても気づきにくいという特性もある。

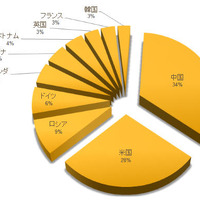
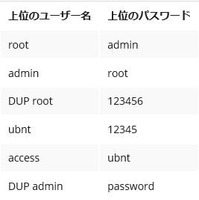
同社が設置したIoTハニーポットへの攻撃を分析したところ、攻撃元は中国(34%)、米国(26%)、ロシア(9%)、ドイツ(6%)、オランダ、ウクライナ(5%)であった。ただしIPアドレスベースのため、必ずしもこれらの国が攻撃元とは限らない。また、よく使用されるログオンIDとパスワードも判明している。トップはデフォルト設定に多い「root」と「admin」の組み合わせで、Ubiquitiのログイン情報(ID「ubnt」、パスワード「ubnt」)も、そのまま使われていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

    ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

ランキングをもっと見る
PageTop