クレジットカードや金融機関関連の情報を窃取する「Ursnif」に注意(ラック) | ScanNetSecurity
2026.09.14(月)

クレジットカードや金融機関関連の情報を窃取する「Ursnif」に注意(ラック)

ラックは、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.13」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
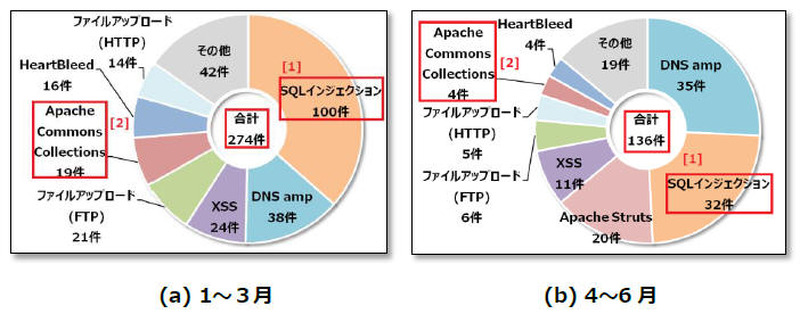
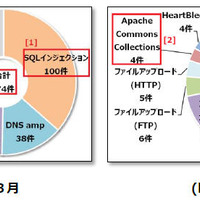
インターネットからの攻撃で発生した重要インシデントの内訳
インターネットからの攻撃で発生した重要インシデントの内訳 全 2 枚 拡大写真
株式会社ラックは10月31日、同社のセキュリティ監視センター「JSOC」によるセキュリティレポート「JSOC INSIGHT vol.13」を公開した。本レポートは、JSOCのセキュリティアナリストによる日々の分析結果に基づき、日本におけるセキュリティインシデントの発生傾向を分析したもの。

レポートによると、2016年4月から6月に発生した重要インシデント件数は、インターネットからの攻撃によるものが136件(前四半期は274件)、内部から発生したものが810件(同654件)であった。前者の減少は1月中旬から2月初旬にかけて多数検知していたSQLインジェクションによるコマンド実行の試みが減ったこと、後者の増加は「DNS Changer」「Ursnif」「Bedep」などのマルウェア感染を多数検知したためだという。

またレポートでは、注目のトピックとして「相次ぐApache Struts 2の脆弱性公開」「Ursnifの感染事例の急増」「ランサムウェアへの感染を誘導する不審メールの増加」を取り上げ、被害状況や対策方法を紹介している。Ursnifやランサムウェアは不審なメールにより感染に誘導させるケースが多く、一見して不審を感じる要素が少なくなっており、また不審メールが減少する兆候もないため、今後も注意が必要としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop