メモリに潜んで痕跡を消す「見えない」標的型攻撃を確認(カスペルスキー) | ScanNetSecurity
2026.10.04(日)

メモリに潜んで痕跡を消す「見えない」標的型攻撃を確認(カスペルスキー)

カスペルスキーは、一連の「見えない」標的型攻撃を発見したと発表した。

脆弱性と脅威 脅威動向
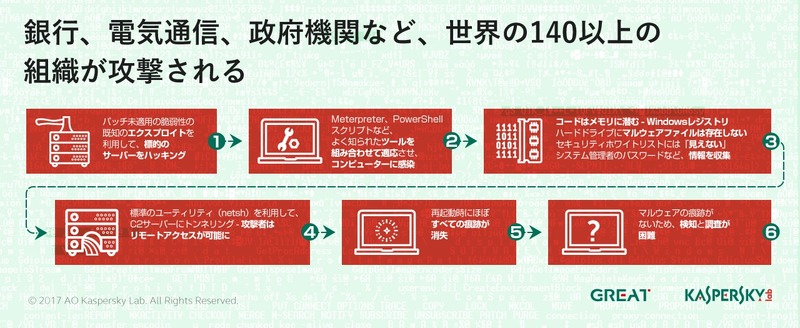
メモリに潜み痕跡を消す「見えない」攻撃の手順
メモリに潜み痕跡を消す「見えない」攻撃の手順 全 1 枚 拡大写真
株式会社カスペルスキーは2月14日、一連の「見えない」標的型攻撃を発見したと発表した。同社Kaspersky Labのグローバル調査分析チーム(GReAT)のセキュリティリサーチャーが発見した。この攻撃は、汎用的な侵入テストツールや管理ツール、Windowsでタスクの自動化に使われるPowerShellフレームワークなど、正規のソフトウェアのみを用いる。

今回、独立国家共同体(CIS)の複数の銀行から、本来存在しないはずの侵入テスト用のMeterpreterモジュールをサーバのメモリ内で発見したという連絡をリサーチャーが受けたことが端緒だという。この攻撃の最終目的は、金融プロセスへのアクセスだと推測している。その後の調査の結果、この攻撃は40カ国、140以上のさまざまな組織のネットワークが攻撃を受けており、標的となった組織は米国、フランス、エクアドル、ケニア、英国、ロシアに集中していた。

こうしたマルウェアは、コンピュータのハードディスクではなくメモリの中に潜むことが特徴で、これによりホワイトリストによる検知を回避し、フォレンジックの手がかりとなる痕跡やマルウェアの検体をほとんど残さない。また、コンピュータの再起動時には痕跡が消去される。このような攻撃を検知するには、ランダムアクセスメモリ、ネットワーク、レジストリでのみ可能であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  4. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  5. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

ランキングをもっと見る
PageTop