「Apache Struts2」に任意コード実行の脆弱性、至急の対策を呼びかけ(IPA) | ScanNetSecurity
2026.11.03(火)

「Apache Struts2」に任意コード実行の脆弱性、至急の対策を呼びかけ(IPA)

IPAは、「Apache Struts2」の脆弱性対策について注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
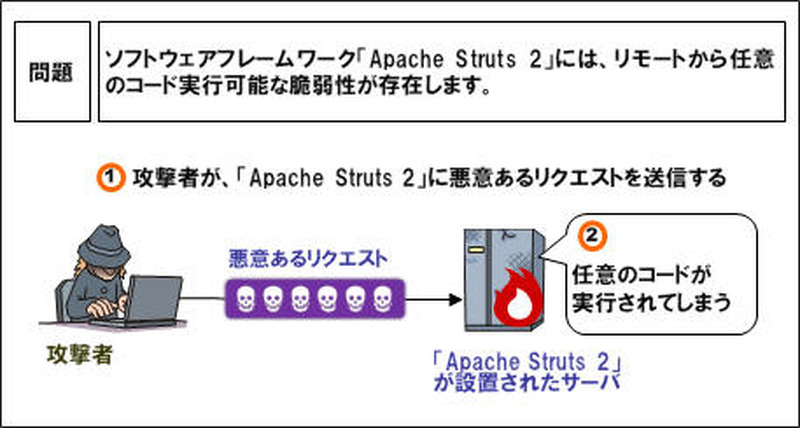
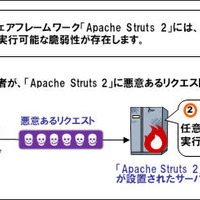
脆弱性を悪用した攻撃のイメージ
脆弱性を悪用した攻撃のイメージ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は3月8日、「Apache Struts2」の脆弱性対策について注意喚起を発表した。Apache Strutsは、Apache Software Foundationが提供する、JavaのWebアプリケーションを作成するためのソフトウェアフレームワーク。Apache Struts 2には、「Jakarta Multipart parser」のファイルアップロード処理に起因する、リモートで任意のコードが実行される脆弱性(CVE-2017-5638)が存在する。

影響を受けるバージョンは、「Apache Struts 2.3.5 から 2.3.31」および「Apache Struts 2.5 から 2.5.10」で、Apache Struts 1 への影響は現在のところ不明としている。Apache Software Foundationは、同脆弱性を修正した最新版「Apache Struts 2.3.32」および「2.5.10.1」を公開している。IPAでは、同脆弱性を悪用する攻撃コードおよび攻撃コードを用いたと思われる通信や被害が発生したとの情報が確認されているため、対策済みのバージョンへのアップデートや回避策を至急実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

    ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

ランキングをもっと見る
PageTop