過去1年に発生したインシデント、標的型メール攻撃とランサムウェアが台頭(NRIセキュア) | ScanNetSecurity
2026.09.18(金)

過去1年に発生したインシデント、標的型メール攻撃とランサムウェアが台頭(NRIセキュア)

NRIセキュアは、「企業における情報セキュリティ実態調査 2017」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
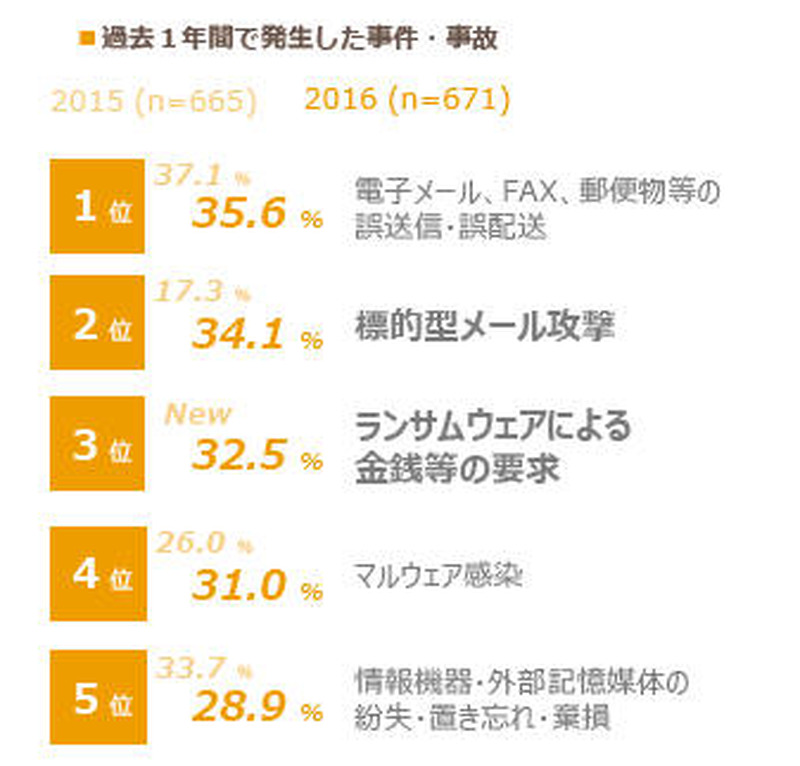
過去1年間で発生した事件・事故
過去1年間で発生した事件・事故 全 3 枚 拡大写真
NRIセキュアテクノロジーズ株式会社(NRIセキュア)は3月29日、「企業における情報セキュリティ実態調査 2017」を発表した。同調査は、情報セキュリティに関するアンケート調査を3,000社の情報システム・情報セキュリティ担当者を対象に実施したもの。2002年から毎年実施しており、今回で15回目となる。

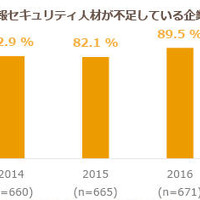
調査結果によると、セキュリティ予算は「前年とほぼ同額」が前回の58.8%から69.6%に増えるなど、引き続き増加傾向にある。一方で、セキュリティ人材の不足傾向は「不足している」と答えた企業が前回の82.1%から89.5%に増え、より顕著となっている。人材獲得・強化対策では「社内人材の能力向上」(35.5%)がもっとも多かったが、2番目に多かったのは「施策はない」(30.8%)であった。CISOを設置していない企業は52.5%と、前回に引き続き半数以上となった。

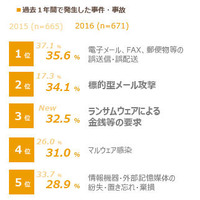
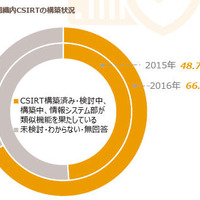
過去1年のセキュリティインシデントでは、「メール、FAX、郵便物などの誤送信・誤配送」が35.6%でもっとも多かったが、2番目には「標的型メール攻撃」が34.1%と前回の17.3%から倍増し、3番目には「ランサムウェアによる金銭などの要求」が32.5%で新たにランクインしている。これらへの対応として、組織内CSIRTを構築または検討している企業は66.9%で、前回の48.7%から大きく増加した。しかし同時に、「要員のスキル不足」(57.6%)、「要員の不足」(55.5%)など課題も多い現状が浮き彫りになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop