MUFGカード騙るフィッシングメール、今月2度目の確認、IDの再変更を促す(フィッシング対策協議会) | ScanNetSecurity
2026.10.26(月)

MUFGカード騙るフィッシングメール、今月2度目の確認、IDの再変更を促す(フィッシング対策協議会)

フィッシング対策協議会は、MUFGカードを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
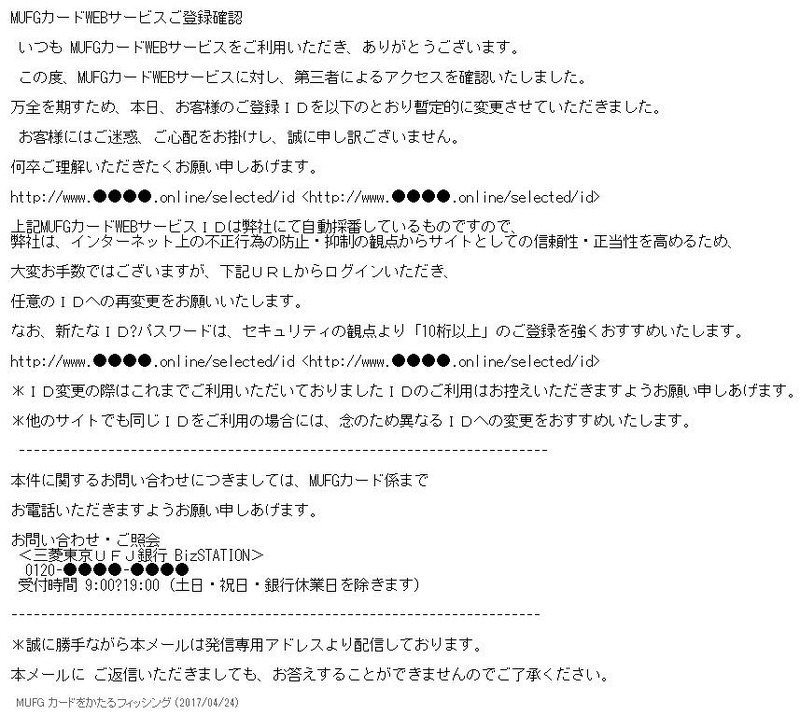
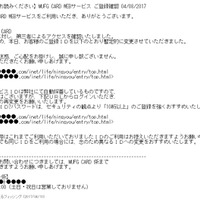
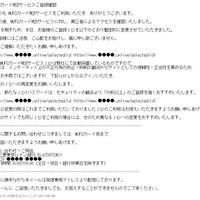
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は4月24日、MUFGカードを騙るフィッシングメールが出回っているとして、注意喚起を発表した。確認されたメールは「【重要:必ずお読みください】」という件名で、Webサービスに第三者によるアクセスを確認したため、登録IDを暫定的に変更したとして、IDの再変更のために本文内のリンクをクリックさせようとする。

確認されているフィッシングサイトのURLは以下の通り。

http://www.●●●●.site/selected/id
http://www.●●●●.online/selected/id
http://www.●●●●.club/selected/id
http://www.●●●●.website/selected/id
http://www.●●●●.top/selected/id
http://www.●●●●.xyz/selected/id

4月24日14時30分現在、フィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。さらに、このようなフィッシングサイトにてクレジットカード情報(カード番号、カード有効期限、セキュリティコードなど)、個人情報(お名前、生年月日、電話番号、カード利用代金お支払口座番号など)、アカウント情報(WEBサービスID、WEBサービスパスワードなど)、E-mailアドレスなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  2. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  3. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  4. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  5. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

ランキングをもっと見る
PageTop