新しいITセキュリティ アーキテクチャへの期待と必要なもの--グローバル調査(シトリックス)
シトリックスは、「新しいITセキュリティ アーキテクチャへのニーズに関するグローバル調査(原題:The Need for a New IT Security Architecture: Global Study)」の結果を発表した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
同調査は、ITセキュリティリスクに関するグローバルなトレンド、およびセキュリティ対策やポリシーの進化が必要な理由を明らかにすることを目的に。世界15カ国のIT担当者およびITセキュリティ関係者を対象に実施されたもの。有効回答数は4,268件で、このうち日本は227件。なお、企業規模については記載されていない。
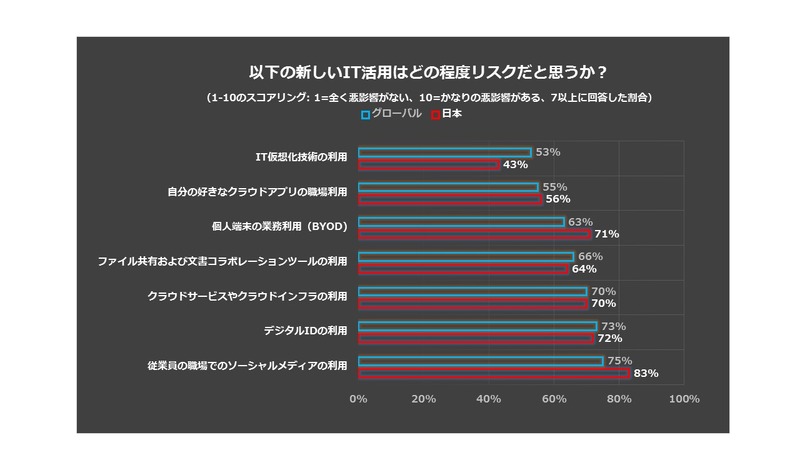
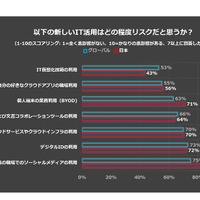
ITセキュリティリスクのトレンドでは、「新しいIT活用によるリスク」「サイバー犯罪に関するリスク」「人が要因となるリスク」「組織的な要因によるリスク」の4つのカテゴリでリスク要因となりうる事項を挙げ、それぞれがどの程度悪影響があると認識しているのかを調べている。新しいIT活用によるリスクにおいて、日本はグローバルと基本的に同様の結果であったが、BYODや従業員のソーシャルメディア利用をリスクとして認識している割合がグローバルの平均よりも高かった。
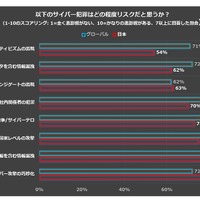
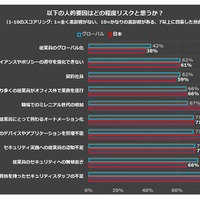
サイバー犯罪に関するリスクについては、日本は価値の高い情報を含む情報漏えいと、ステルス攻撃・サイバー攻撃の巧妙化をリスクとして認識している割合がグローバルの平均よりも高かった。人が要因となるリスクでは、知識と資格を持ったセキュリティスタッフの不足がもっとも多く、グローバル平均より差が大きい結果となっている。また、ミレニアム世代の増加を懸念していることも明らかになった。
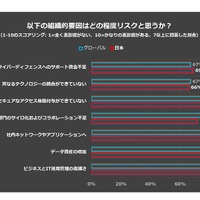
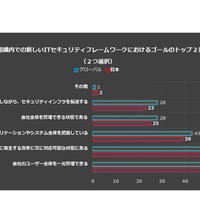
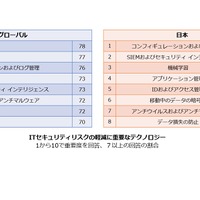
組織的な要因によるリスクでは、ビジネスとIT運用管理の複雑さがグローバル、日本ともにもっとも高く、これに続くデータ資産の増加についてもグローバルよりも高い結果となっている。また、現在組織内で利用しているセキュリティソリューションのいくつかは古いまたは適切・十分でなく、セキュリティに対するマインドの向上やリスクの軽減には新しいITセキュリティのフレームワークが必要であるという回答が高い割合を占め、そのためには「人材」「テクノロジー」「予算・投資」が必要としている。
関連記事
この記事の写真
/