Amazonの請求書を装い、リンクのクリックを狙うフィッシングメールを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.04(日)

Amazonの請求書を装い、リンクのクリックを狙うフィッシングメールを確認(フィッシング対策協議会)

フィッシング対策協議会は、Amazonを騙るフィッシングメールについて、注意喚起を発表した。

脆弱性と脅威 脅威動向
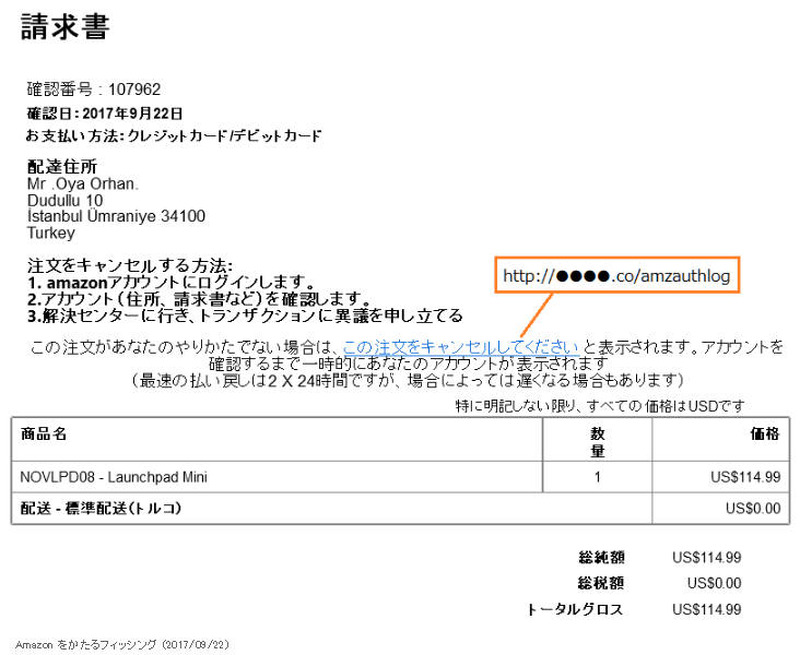
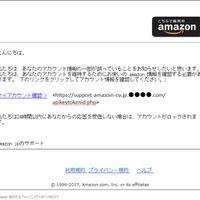
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は9月22日、Amazonを騙るフィッシングメールについて、注意喚起を発表した。Amazonを騙るメールは「注文通知:Launchpad Pro 2017年9月21日」という件名で、本文は請求書の体裁となっている。文面には「注文をキャンセルする方法」があり、リンクをクリックさせようとする。

確認されているフィッシングサイトのURLは以下の通り。

http://●●●●.co/amzauthlog
https://wwvv.annazon.com.service.customer.jp-●●●●.care/en/ap/英数字/signin.php?パラメータ

9月22日11時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、アカウント情報、請求先情報、クレジットカード情報を絶対に入力しないようにしないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop