「JP1/秘文」で作成した自己復号型機密ファイルに、DLL読込に関する脆弱性(HIRT) | ScanNetSecurity
2026.10.25(日)

「JP1/秘文」で作成した自己復号型機密ファイルに、DLL読込に関する脆弱性(HIRT)

日立製作所ソフトウェア事業部は、同社のセキュリティ情報サイト「HIRT」においてセキュリティ情報を公開した。

脆弱性と脅威 セキュリティホール・脆弱性
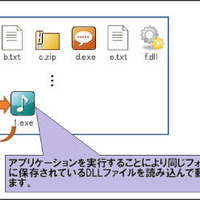
株式会社日立製作所ソフトウェア事業部は9月29日、同社のセキュリティ情報サイト「HIRT」においてセキュリティ情報を公開した。新たに公開された情報は、「JP1/秘文で作成した自己復号型機密ファイルのDLL読み込みに関する脆弱性(hitachi-sec-2017-124)」で、不正なDLLファイルが同一フォルダに存在している場合に、システムディレクトリにあるDLLファイルよりも優先して読み込まれるというもの。

対象となる製品は「JP1/秘文 Data Encryption」など11製品。同社では現在、対策版を準備中としている。また、自己復号型機密ファイル(.exe)を起動して復号する際には、「新規に作成したフォルダに自己復号型機密ファイル(.exe)を移動してから実行する」あるいは「自己復号型機密ファイル(.exe)と同じフォルダに、不審なDLLファイルがないことを確認してから実行する」のいずれかの運用を検討するよう呼びかけている。
《吉澤 亨史( Kouji Yoshizawa )》

関連記事

特集

PageTop

アクセスランキング

  1. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  2. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  3. 委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

    委託元から付与を受けていたAmazonセラーセントラルユーザーアカウントに不正アクセス

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

ランキングをもっと見る
PageTop