ジャストシステム「楽々はがき」などに任意のコードを実行される脆弱性(JVN) | ScanNetSecurity
2026.11.04(水)

ジャストシステム「楽々はがき」などに任意のコードを実行される脆弱性(JVN)

IPAおよびJPCERT/CCは、ジャストシステムが提供するソフトウェア「楽々はがき」および「楽々はがき セレクト for 一太郎」にメモリ破壊の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
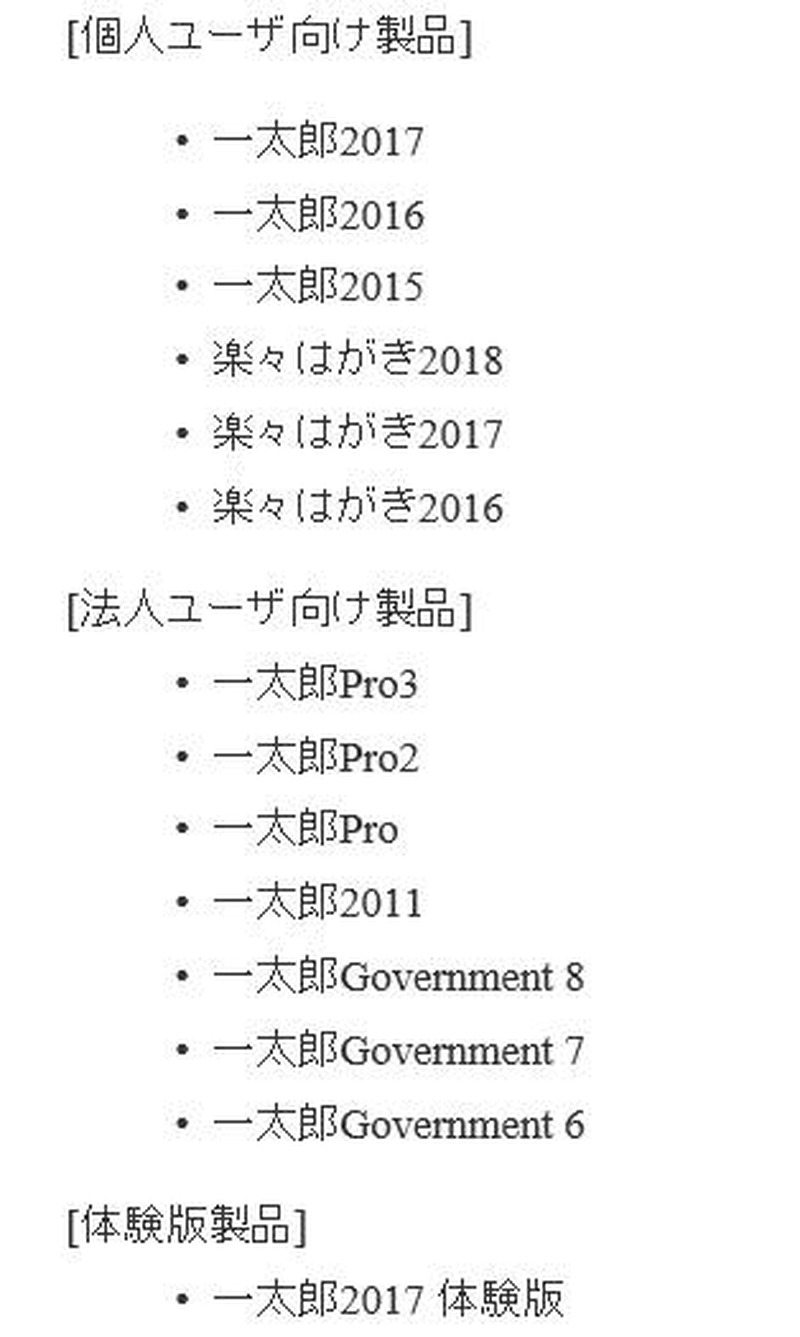
影響を受けるシステム
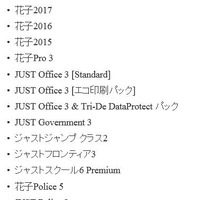
影響を受けるシステム 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は10月24日、株式会社ジャストシステムが提供するソフトウェア「楽々はがき」および「楽々はがき セレクト for 一太郎」にメモリ破壊の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。CVSS v3によるBase Scoreは5.3。FortinetのTien Phung Phan氏が製品開発者に直接報告し、調整の上で利用者への周知を目的に公表に至った。

「楽々はがき」および「楽々はがき セレクト for 一太郎」には、メモリ破壊の脆弱性(CVE-2017-10870)が存在する。本脆弱性の悪用を目的として細工された「楽々はがき」または「楽々はがき セレクト for 一太郎」のファイルを開くことで、プログラムを実行している権限で任意のコードが実行される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  3. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  4. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  5. 「グッドスマイルカンパニー公式ショップ」に不正アクセス

    「グッドスマイルカンパニー公式ショップ」に不正アクセス

ランキングをもっと見る
PageTop