Spring Frameworkにおける、リモートOSコマンド実行の脆弱性を検証(NTTデータ先端技術) | ScanNetSecurity
2026.10.03(土)

Spring Frameworkにおける、リモートOSコマンド実行の脆弱性を検証(NTTデータ先端技術)

NTTデータ先端技術は、Spring Frameworkに含まれるリモートコード実行に関する脆弱性(CVE-2018-1270)に関する検証レポートを公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
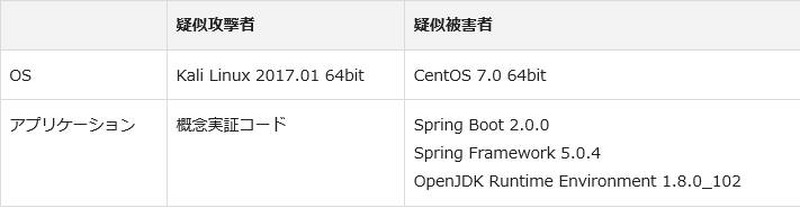
検証に使用した環境
検証に使用した環境 全 3 枚 拡大写真
NTTデータ先端技術株式会社は4月10日、Spring Frameworkに含まれるリモートコード実行に関する脆弱性(CVE-2018-1270)に関する検証レポートを公開した。この脆弱性は、2018年4月5日にPivotal Software社によって報告されたもので、軽量のメッセージングプロトコルSTOMP(Streaming Text Oriented Messaging Protocol)をWebSocket上で利用している状態で、攻撃者から細工されたメッセージを受け取った場合に、Spring Expression Languageにおいて適切な処理ができないことに起因するもの。

この脆弱性が悪用されると、当該フレームワークのMessagingの実装において、リモートから認証を必要とせずに任意のコードを実行される可能性がある。同社では本脆弱性の深刻度を「Critical」と評価している。

この脆弱性の再現性について、同社の鈴木涼太氏が検証を行った。検証は、CentOS 7.0 64bit上のSpring Boot 2.0.0、Spring Framework 5.0.4、OpenJDK Runtime Environment 1.8.0_102をターゲットシステムとして実施した。標的サーバ上で実行可能となるOSコマンド(ファイル操作)をjavaによる攻撃コード内に記述し、STOMP over WebSocketを使用したMessaging機能から攻撃対象サーバへ送信した。検証の結果、標的サーバ上でファイル操作に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「セキュリティキャンプ2004」の開催を発表(経済産業省)

    「セキュリティキャンプ2004」の開催を発表(経済産業省)

  3. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  4. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  5. 経済産業省、「セキュリティキャンプ2004」の開催を発表

    経済産業省、「セキュリティキャンプ2004」の開催を発表

ランキングをもっと見る
PageTop