Drupalにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術) | ScanNetSecurity
2026.09.25(金)

Drupalにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術)

NTTデータ先端技術は、Drupalに含まれるリモートコード実行に関する脆弱性(CVE-2018-7600)に関する検証レポートを公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
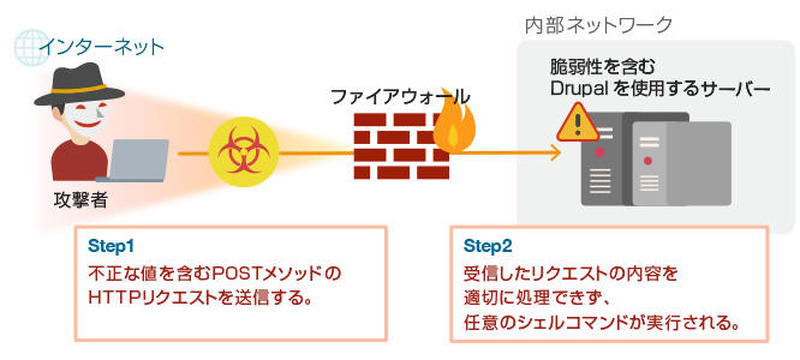
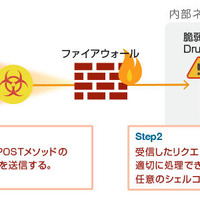
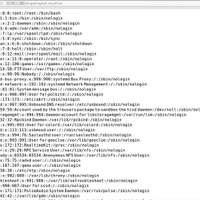
本脆弱性を悪用した攻撃の例
本脆弱性を悪用した攻撃の例 全 4 枚 拡大写真
NTTデータ先端技術株式会社は4月24日、Drupalに含まれるリモートコード実行に関する脆弱性(CVE-2018-7600)に関する検証レポートを公開した。この脆弱性は、2018年3月28日にDrupalのオープンソースコミュニティに所属するJasper Mattsson氏によって報告されたもので、Drupal Coreと呼ばれるDrupalの基本機能の実装において、DrupalのフォームAPIにおけるAJAXリクエストの処理機構で適切な処理がなされない欠陥に起因するもの。

この脆弱性が悪用されると、Drupal Coreと呼ばれるDrupalの基本機能の実装において、ユーザ認証を必要とせずリモートから任意のコードを実行される可能性がある。同コミュニティでは本脆弱性の深刻度を「Highly Critical」と評価している。

この脆弱性の再現性について、同社の鈴木涼太氏、野本竹春氏が検証を行った。検証は、CentOS 7.3.1611上のDrupal 8.4.5をターゲットシステムとして実施した。Drupalに対して任意のコード実行を目的とする不正に細工したHTTPリクエストをスクリプト実装し、攻撃コードを送信した。検証の結果、標的サーバ上にシステムファイルを配置し、参照可能な状態にすることに成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず

    「paperlogic」に不正アクセス、現時点で情報の閲覧や外部への持ち出しが行われた痕跡は見つからず

  5. スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性

    スマートフォンアプリ「東北電力 よりそうeねっと」にハードコードされた暗号鍵使用の脆弱性

ランキングをもっと見る
PageTop