
元アクセンチュア幹部、米陸軍クラウドの安全基準達成を偽装し監査をあざむく | ScanNetSecurity
2026.09.19(土)

元アクセンチュア幹部、米陸軍クラウドの安全基準達成を偽装し監査をあざむく

 アクセンチュアの広報担当者は次のように述べた。「以前の公開文書で開示した通り、当社は内部レビューの後、この件を政府の注意喚起のため自発的に報告しました」
 「当社は政府の調査に全面的に協力しており、今後も協力を続けます。連邦政府を含むすべてのクライアントへのサービス提供において、最高水準の倫理基準を遵守することに専念しています」

国際 TheRegister
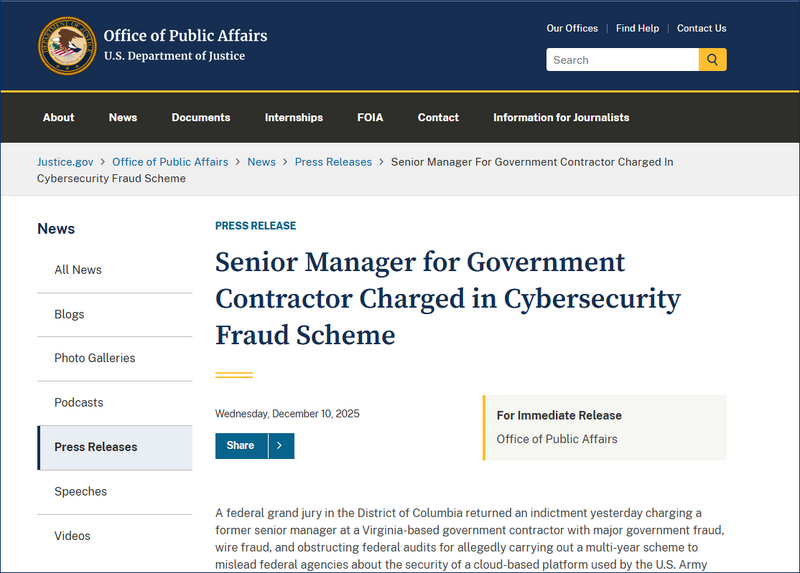
https://www.justice.gov/opa/pr/senior-manager-government-contractor-charged-cybersecurity-fraud-scheme
https://www.justice.gov/opa/pr/senior-manager-government-contractor-charged-cybersecurity-fraud-scheme 全 1 枚 拡大写真

 米国政府は、陸軍のクラウドプラットフォームのセキュリティに関して、連邦監査人に虚偽の報告を行ったとして、アクセンチュアの元上級管理職を提訴した。

 バージニア州シャンティリー在住のダニエル・ヒルマー(Danielle Hillmer)被告(53)は、2017 年に政府が委託したサービスのセキュリティ準拠状況について監査人を欺いたとして告発されている。

 裁判文書では「企業A」とのみ言及されているが、現在は削除されている LinkedIn アカウントによると、ヒルマー被告は該当時期に大手コンサルティング企業アクセンチュアに勤務していた。

 米国政府は、2020年3月から2021年11月にかけて、ヒルマー被告が連邦監査人に虚偽の情報を提供し、同社のクラウドプラットフォームのセキュリティについて虚偽の説明を行ったと主張している。このプラットフォームは陸軍以外の政府顧客も使用していた。

 問題のプラットフォームは、非歳出資金統合財務管理システム(NIFMS)と呼ばれるもので、平たく言えばクラウドベースの給与・年金・福利厚生システムである。

 今週(編集部註:12 月第 2 週)公開された起訴状 [PDF] によると、ヒルマー被告は特に、NIFMS プラットフォームが FedRAMP High ベースライン、および国防総省(DoD)のインパクトレベル 4 および 5 を満たすセキュリティ管理機能を実装していると見せかける努力をしたとされる。

《The Register誌特約記事》

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

ランキングをもっと見る
PageTop



