発注書や請求書などを装うメールのダウンローダが検出1位、引き続き注意(キヤノンITS) | ScanNetSecurity
2026.11.16(月)

発注書や請求書などを装うメールのダウンローダが検出1位、引き続き注意(キヤノンITS)

キヤノンITSは、2018年4月のマルウェア検出状況に関するレポートを公開した。

脆弱性と脅威 脅威動向
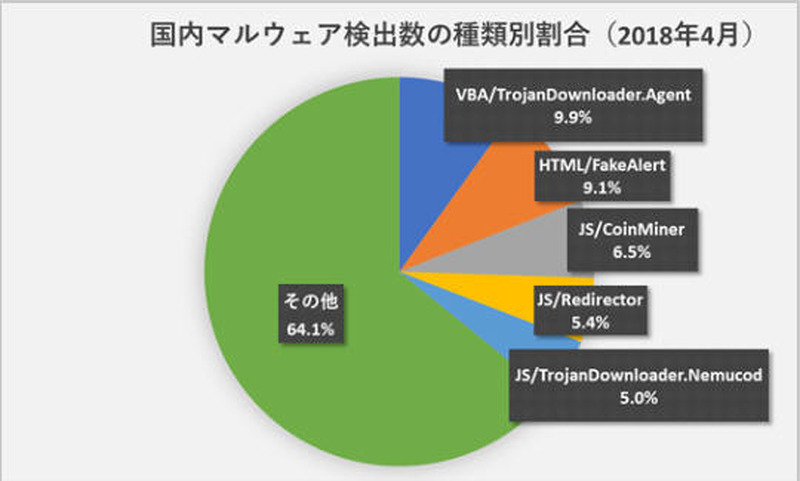
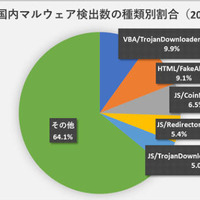
国内マルウェア検出数の種類別割合(2018年4月)
国内マルウェア検出数の種類別割合(2018年4月) 全 4 枚 拡大写真
キヤノンITソリューションズ株式会社(キヤノンITS)は5月25日、2018年4月のマルウェア検出状況に関するレポートを公開した。これは、同社のマルウェアラボが、国内で利用されているウイルス対策ソフト「ESETセキュリティ ソフトウェア シリーズ」の2018年4月1日から4月30日におけるマルウェア検出データを分析したもの。

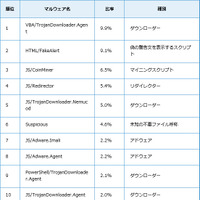
同期間中に検出されたマルウェアの件数上位は、1位がダウンローダ「VBA/TrojanDownloader.Agent」(9.9%)、2位が偽の警告文を表示するスクリプト「HTML/FakeAlert」(9.1%)、3位がマイニングスクリプト「JS/CoinMiner」(6.5%)となった。1位となった「VBA/TrojanDownloader.Agent」は、発注書や請求書等を装ったメールに添付されていることが確認されており、これらのファイルは絶対に開かないよう注意を呼びかけている。

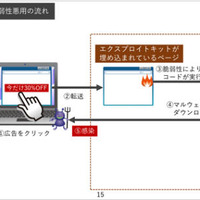
また、Adobe Flash Playerの脆弱性(CVE-2018-4878)を悪用した攻撃も継続している。この攻撃では、脆弱性を悪用するコードを含むMicrosoft Officeファイルを添付したメール経由の拡散の他に、Webサイト経由の拡散が確認されている。これは、ユーザーをエクスプロイトキットが埋め込まれたページに誘導するもので、誘導先でマルウェアがダウンロードされ、実行される。この事例では最終的に、ランサムウェア「GandCrab」をダウンロードすることが確認されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  4. 注意を呼びかけ ~ 2023 年 5 月サービス終了した「グーポンサービス」のドメイン再取得を確認

    注意を呼びかけ ~ 2023 年 5 月サービス終了した「グーポンサービス」のドメイン再取得を確認

  5. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

ランキングをもっと見る
PageTop