公立大学法人横浜市立大学は6月7日、電子メールの不正転送による個人情報の漏えいが判明したと発表した。
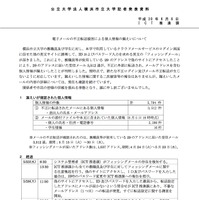
これは同大学の教職員及び学生に対して、2018年4月24日から5月23日にかけて同大学で利用しているクラウドメールサービスのログイン画面に似せた偽の英文サイトに誘導するフィッシングメール計1,037通が届き、教職員等が使用している29のアドレスで偽サイトにアクセスしたことにより、このアドレスに届いた受信メール3,512通が5月15日から30日の期間、不正に外部に転送されメールアドレスを含む個人情報が漏えいしたというもの。
漏えいが確認されたのは、不正に転送されたメールにある個人情報(差出人の氏名、メールアドレス)3,512件と、6月5日17時までに確認されたメールの添付ファイルや本文に含まれていた個人情報(個人の氏名、住所、電話番号、学生情報等)2,282件の合わせて5,794件。
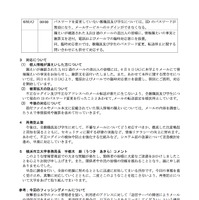
同大学では、システム管理者が5月23日にフィッシングメールの存在を確認し、全教職員と学生に対して注意喚起し調査を実施。不正ログイン及び不正なアドレスへのメール転送が新たに発生しないよう、全教職員と学生についてパスワード変更を行い、メールの転送設定も順次停止したとのこと。
これは同大学の教職員及び学生に対して、2018年4月24日から5月23日にかけて同大学で利用しているクラウドメールサービスのログイン画面に似せた偽の英文サイトに誘導するフィッシングメール計1,037通が届き、教職員等が使用している29のアドレスで偽サイトにアクセスしたことにより、このアドレスに届いた受信メール3,512通が5月15日から30日の期間、不正に外部に転送されメールアドレスを含む個人情報が漏えいしたというもの。
漏えいが確認されたのは、不正に転送されたメールにある個人情報(差出人の氏名、メールアドレス)3,512件と、6月5日17時までに確認されたメールの添付ファイルや本文に含まれていた個人情報(個人の氏名、住所、電話番号、学生情報等)2,282件の合わせて5,794件。
同大学では、システム管理者が5月23日にフィッシングメールの存在を確認し、全教職員と学生に対して注意喚起し調査を実施。不正ログイン及び不正なアドレスへのメール転送が新たに発生しないよう、全教職員と学生についてパスワード変更を行い、メールの転送設定も順次停止したとのこと。