◆概要
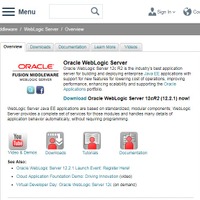
開発用ソフトウェアである Oracle WebLogic Server に、遠隔から任意のファイルがアップロード可能となる脆弱性が報告されています。攻撃者に脆弱性を悪用されてしまった場合、悪意のあるファイルをアップロードされて、遠隔から任意のコードを実行されてしまいます。アクセス制御を見直すなどして対策してください。
◆分析者コメント
当該脆弱性に関する記事の言語が中国語のものが多く、日本でも開発に利用している企業が多いと考えられるソフトウェアであるため、アジア圏で狙われる可能性が高い脆弱性であると考えられます。ソフトウェアの性質上、アクセスが制限されたネットワーク環境に構築されている可能性が高いソフトウェアですが、当該ソフトウェアを利用している場合は、インターネット上からアクセスできる設定となっていないかどうかを確認することを推奨します。
◆深刻度(CVSS)
[CVSS 3.0]
9.8
https://nvd.nist.gov/vuln/detail/CVE-2018-2894
◆影響を受けるソフトウェア
以下のバージョンの Oracle WebLogic Server が、当該脆弱性の影響を受けます。
- 10.3.6.0
- 12.1.3.0
- 12.2.1.2
- 12.2.1.3
◆解説
Java による Web アプリケーションの開発ソフトウェアである Oracle WebLogic Server に、遠隔から任意のファイルがアップロード可能となる脆弱性が報告されています。
開発用ソフトウェアである Oracle WebLogic Server に、遠隔から任意のファイルがアップロード可能となる脆弱性が報告されています。攻撃者に脆弱性を悪用されてしまった場合、悪意のあるファイルをアップロードされて、遠隔から任意のコードを実行されてしまいます。アクセス制御を見直すなどして対策してください。
◆分析者コメント
当該脆弱性に関する記事の言語が中国語のものが多く、日本でも開発に利用している企業が多いと考えられるソフトウェアであるため、アジア圏で狙われる可能性が高い脆弱性であると考えられます。ソフトウェアの性質上、アクセスが制限されたネットワーク環境に構築されている可能性が高いソフトウェアですが、当該ソフトウェアを利用している場合は、インターネット上からアクセスできる設定となっていないかどうかを確認することを推奨します。
◆深刻度(CVSS)
[CVSS 3.0]
9.8
https://nvd.nist.gov/vuln/detail/CVE-2018-2894
◆影響を受けるソフトウェア
以下のバージョンの Oracle WebLogic Server が、当該脆弱性の影響を受けます。
- 10.3.6.0
- 12.1.3.0
- 12.2.1.2
- 12.2.1.3
◆解説
Java による Web アプリケーションの開発ソフトウェアである Oracle WebLogic Server に、遠隔から任意のファイルがアップロード可能となる脆弱性が報告されています。