Apache Struts 2におけるリモートコード実行に関する脆弱性を検証(NTTデータ先端技術) | ScanNetSecurity
2026.11.05(木)

Apache Struts 2におけるリモートコード実行に関する脆弱性を検証(NTTデータ先端技術)

NTTデータ先端技術は、「Apache Struts 2におけるリモートコード実行に関する脆弱性(CVE-2018-11776)(S2-057)についての検証レポート」を公開した。

脆弱性と脅威 セキュリティホール・脆弱性
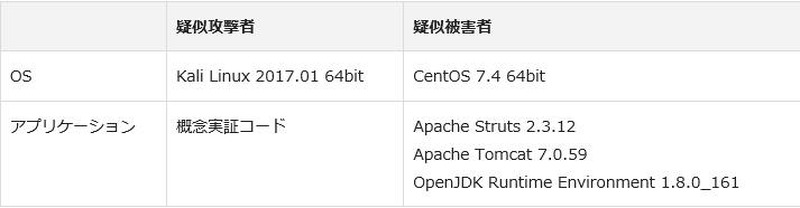
検証に使用した環境
検証に使用した環境 全 3 枚 拡大写真
NTTデータ先端技術株式会社は8月30日、「Apache Struts 2におけるリモートコード実行に関する脆弱性(CVE-2018-11776)(S2-057)についての検証レポート」を公開した。この脆弱性は、8月22日にApache Software Foundationにより公表されたもの。

同脆弱性は、「『alwaysSelectFullNamespace』が『true』に設定されている」「Strutsの設定ファイルでnamespaceの値が指定されていないか、ワイルドカードnamespaceが指定されている場合に『value』か『action』が設定されていない『URL』タグを使用している」という条件を満たす場合にユーザ指定のnamespaceを使用され、それがOGNL式として評価されることに起因するもの。

この脆弱性の再現性について、同社の加地 弘樹氏が検証を行った。検証は、CentOS 7.4 64bit上のApache Struts 2.3.12、Apache Tomcat 7.0.59、OpenJDK Runtime Environment 1.8.0_161をターゲットシステムとして実施した。標的サーバ上で実行させるOSコマンドを攻撃コード内に記述し、HTTPリクエストとして送信する。これにより、攻撃者は実行させたい任意のOSコマンドをWebアプリケーションが動作するサーバの権限(本検証環境においてはroot)によって攻撃対象サーバ上で動作させることを試みた。検証の結果、攻撃コードの実行に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  3. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  4. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop