攻撃者はランサムウェアからクリプトマイニングへ移行(ウェブルート) | ScanNetSecurity
2026.11.07(土)

攻撃者はランサムウェアからクリプトマイニングへ移行(ウェブルート)

ウェブルートは、進化するサイバー空間の状況を分析した「ウェブルート脅威レポート中間アップデート」を発表した。

脆弱性と脅威 脅威動向
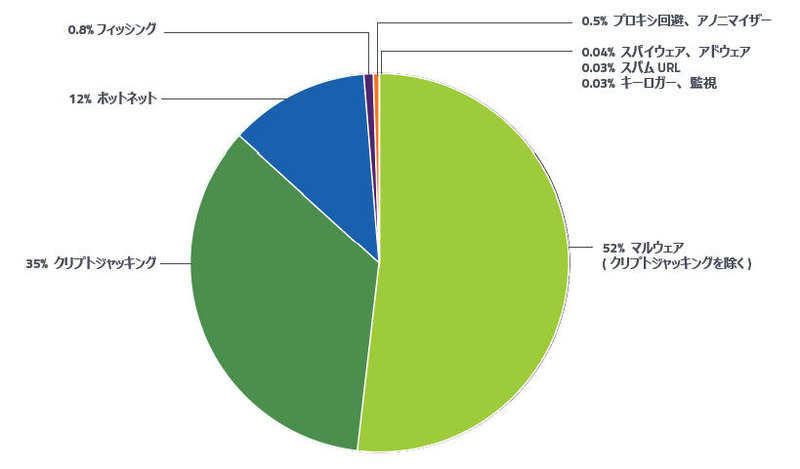
Webベースの脅威の上位
Webベースの脅威の上位 全 2 枚 拡大写真
ウェブルート株式会社は10月30日、進化するサイバー空間の状況を分析した「ウェブルート脅威レポート中間アップデート」を発表した。これによると、2018年1月から6月に検知された脅威は、「マルウェア」が52%、「クリプトジャッキング」が35%と、この2つが全体の87%を占めた。3番目に多かったのは「ボットネット」で12%、それ以外はすべて1%未満であった。

レポートでは、ランサムウェアからクリプトマイニングへの大きな移行が起きているとしており、もっとも多く使用されているクリプトマイニングのドメインは「Xxgasm.com」(35%)で、「Coinhive.com」(28%)がこれに続いた。フィッシング活動は、2018年の上半期に60%以上増加した。同半期は、フィッシング攻撃の際の偽装企業としてGoogleに代りDropboxがトップとなった。

また攻撃者のベクトルとして、安全でないリモート・デスクトップ・プロトコル(RDP)の接続を探している。これはシステムへのアクセス・感染や予備調査を目的としたもの。なお、安全でないRDPがあると分かっているシステムへのアクセスは、ダークウェブで買うことができる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  4. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  5. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

ランキングをもっと見る
PageTop