Webマーケティング用のプラットフォーム等を提供する株式会社ベーシックは1月24日、2018年12月20日に発表した「不正アクセスによる一部データ流出の可能性に関するお詫びとお知らせ(第一報)」の詳細調査の結果を公表した。
これは2018年9月17日から12月6日にかけて同社の保有するサーバへの不正アクセスと顧客情報流出の可能性が判明したため、昨年12月20日にその旨を公表し、発生の原因について第三者機関によるフォレンジック調査と社内調査の結果を最終報として発表したもの。
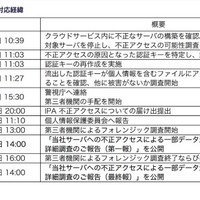
第一報では2018年9月26日午前1時26分に、同社が利用しているクラウドサービス(AWS)への不正アクセスがあり、「ferret One」「マケスト」「ferret」の顧客情報のバックアップデータ等に攻撃者がアクセス可能な状態であったため、不正アクセスの経路遮断とセキュリティ強化などの対策を講じた上で、12月12日から第三者機関によるフォレンジック調査と社内調査を進めると発表していたが、今回の調査結果で、同社が管理する顧客情報のファイルが流出した痕跡は確認されなかった。
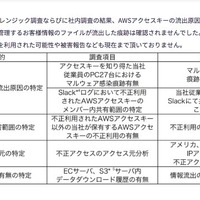
第三者機関によるフォレンジック調査と社内調査は、不正利用されたAWSアクセスキーの流出経路と当該不正アクセスの被害範囲の特定の2点を目的に行われた。
そのうちAWSアクセスキーの流出経路について、AWSアクセスキーを知り得た同社従業員のPC27台のマルウェア感染痕跡を確認したが感染は認められず、不正利用されたAWSアクセスキーは同社27名の従業員でSlack共有が行われていたことをSlackログにて確認した。
また不正利用されたAWSアクセスキー以外の同社が保有するAWSアクセスキーについて不正利用の痕跡は認められず、アクセス元についてはアメリカ、チュニジアなどのIPアドレスからの不正アクセスのログを確認した。
顧客情報流出については、ECサーバ、S3サーバ内のデータダウンロード履歴を確認したが、情報流出の痕跡は確認されなかった。
現在のところ、不正アクセスによる顧客情報を利用された可能性や被害報告等も確認されていない。
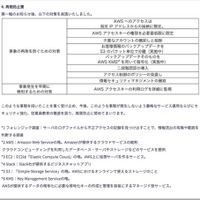
同社では再発防止のために、AWSへのアクセスは指定IPアドレスからの接続に限定、AWSアクセスキーの権限を必要最低限に限定、不要なアカウントの棚卸しと削除、バックアップデータの暗号化、あWSアクセスキーの利用ログを詳細に監視する等の対策を実施した。