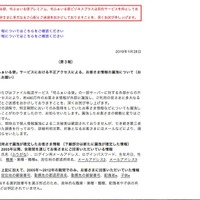
JR九州ドラッグイレブン株式会社は2月1日、同社ホームページへの外部からの不正アクセスによる顧客情報の流出について、新たにクレジットカード情報流出の可能性が判明したと発表した。
同社では2018年11月8日に不正アクセスがあり、その後、長期メンテナンスに入りホームページを閲覧できない状態が続き、年明け頃にURLを変更の上で店舗情報・セール情報に限り運用を再開していた。
11月10日時点で同社は、流出した個人情報の中にカード情報は含まれないと報告していたが、その後の第三者機関の調査の結果、同社ホームページ内の通信販売サイトで購入した顧客のカード情報が不正に抽出されるプログラムの改ざんが発見され、クレジットカード情報流出を専門とする調査機関に調査を依頼したところ、同社ホームページの通信販売サイトでカード決済を行った顧客と不正に抽出されデータベース内に記録されていたカード情報が流出した可能性が判明した。
今回、流出が判明したのは2016年4月12日から2018年11月8日の期間に同社ホームページ内の通信販売サイトでカード決済を利用した顧客と不正に抽出されデータベース内に記録されていたカード情報(名義、番号、有効期限、セキュリティコード)458件。
同社では上記458件の内、連絡先が判明している顧客ついては郵送及びメールで個別に連絡を行っている。
また、クレジットカード会社と連携し、流出した可能性のあるカードによる取引のモニタリングを継続して実施し不正利用の防止に努めている。
今回の不正アクセスについて、1月10日に監督官庁である経済産業省及び個人情報保護委員会に報告済みで、所轄の警察署にも同日に被害相談をしている。
同社は今後、調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行い再発防止を図る。
同社では2018年11月8日に不正アクセスがあり、その後、長期メンテナンスに入りホームページを閲覧できない状態が続き、年明け頃にURLを変更の上で店舗情報・セール情報に限り運用を再開していた。
11月10日時点で同社は、流出した個人情報の中にカード情報は含まれないと報告していたが、その後の第三者機関の調査の結果、同社ホームページ内の通信販売サイトで購入した顧客のカード情報が不正に抽出されるプログラムの改ざんが発見され、クレジットカード情報流出を専門とする調査機関に調査を依頼したところ、同社ホームページの通信販売サイトでカード決済を行った顧客と不正に抽出されデータベース内に記録されていたカード情報が流出した可能性が判明した。
今回、流出が判明したのは2016年4月12日から2018年11月8日の期間に同社ホームページ内の通信販売サイトでカード決済を利用した顧客と不正に抽出されデータベース内に記録されていたカード情報(名義、番号、有効期限、セキュリティコード)458件。
同社では上記458件の内、連絡先が判明している顧客ついては郵送及びメールで個別に連絡を行っている。
また、クレジットカード会社と連携し、流出した可能性のあるカードによる取引のモニタリングを継続して実施し不正利用の防止に努めている。
今回の不正アクセスについて、1月10日に監督官庁である経済産業省及び個人情報保護委員会に報告済みで、所轄の警察署にも同日に被害相談をしている。
同社は今後、調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行い再発防止を図る。