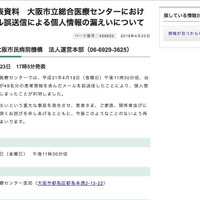
大阪市は4月23日、同市立総合医療センターで医師が患者情報を含んだメールを誤送信したことにより個人情報が流出したことが判明したと発表した。
これは4月19日午後11時30分頃に、大阪市立総合医療センター医局にて消化器外科所属の医師が、同僚の医師へ学会資料を送信しようとした際にメールアドレスを誤認し、2010年4月1日から2019年3月31日までの同院消化器外科、消化器内科の患者データ49名分を誤ったメールアドレスに送信したというもの。
同機構では患者情報の取り扱いについて「個人情報漏えい事故防止マニュアル」を作成し、原則として個人情報の送信はしないことと、やむを得ず送信の必要がある場合にはパスワードを設定する等の対策を行い上司の承認を得てから発信するなどのルールを定めていたが、本事案では順守されていなかった。
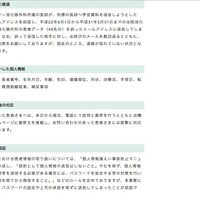
流出した個人情報の項目は、患者氏名、患者番号、生年月日、年齢、性別、腫瘍部位、形状、治療法、手術日、転帰、経過、病理組織結果、補足事項。
なお誤送信した相手に対し、謝罪のメールを数回送信するとともに、データの削除を依頼しているが、現在のところ連絡が取れていない。
同機構では、個人情報を漏えいした患者に対して、4月23日から順次、電話にて説明と謝罪を行う。
同機構では、全職員に対して、個人情報を含む文書等を送信する必要がある場合の対応の徹底を図り、マニュアルを順守するよう周知し再発を防止する。