代表アドレスへ履歴書送付、APTグループ「OceanLotus」が日系自動車企業東南アジア拠点攻撃の可能性(マクニカネットワークス) | ScanNetSecurity
2026.11.05(木)

代表アドレスへ履歴書送付、APTグループ「OceanLotus」が日系自動車企業東南アジア拠点攻撃の可能性(マクニカネットワークス)

マクニカネットワークスは、ホワイトペーパー「OceanLotus 東南アジア自動車業界への攻撃」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
マルウェアの特徴
マルウェアの特徴 全 1 枚 拡大写真
マクニカネットワークス株式会社は4月25日、ホワイトペーパー「OceanLotus 東南アジア自動車業界への攻撃」を公開した。日本の自動車会社とそのサプライチェーンに攻撃を行うベトナムの標的型攻撃グループ「OceanLotus(APT32)」の攻撃手法を解析し、対策に使うインディケータを記載したものとなっている。

OceanLotusは、主に中国、ベトナム、フィリピンといった東南アジアの国々を攻撃しており、独自のマルウェアやオープンソースのツールを使い、標的型攻撃や諜報、Web改ざんなど多様な攻撃を行っている。現在のところ、直接日本を狙った攻撃は観測されていない。しかし、2018年秋頃から複数の自動車関連企業の東南アジア拠点で攻撃が観測されており、日本の自動車関連企業の東南アジア拠点が標的にされる可能性を指摘している。

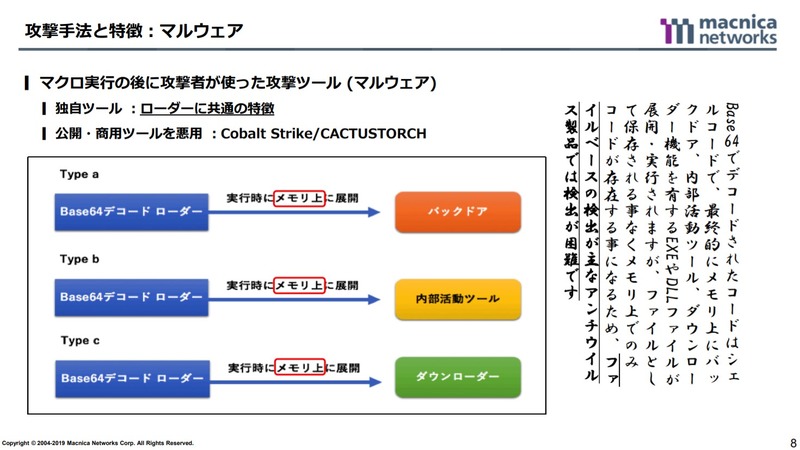
攻撃方法と特徴では、履歴書の送付を装った代表アドレスへのメールが多く観測されている。メールにはWordファイルが添付されており、これを開くとTemplate Injectionの手法でマクロを自動的にダウンロードし、マクロを有効にすると悪意のあるコードが実行される。ローダーに公開・商用ツールの「Cobalt Strike/CACTUSTORCH」を使用するという特徴があり、これによりバックドアや内部活動ツール、ダウンローダーなどをロードする。

添付ファイルにマクロが含まれておらず、マクロはHTTPSでダウンロードされる。また、コードはメモリ上でのみ実行されるので、検知は難しいとしている。同社では、東南アジアに拠点のある自動車関連企業はガバナンス、注意喚起が必要としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  2. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  3. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  4. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

  5. Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

    Cisco、AI エージェントの暴走を検知する「Project Quarry」をオープンソース化

ランキングをもっと見る
PageTop