Webページにイベント申込者の名簿を誤掲載(宮崎県立図書館) | ScanNetSecurity
2026.10.11(日)

Webページにイベント申込者の名簿を誤掲載(宮崎県立図書館)

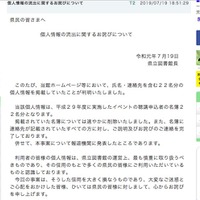
宮崎県立図書館は7月19日、同館のホームページにて氏名や連絡先を含む個人情報の掲載が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
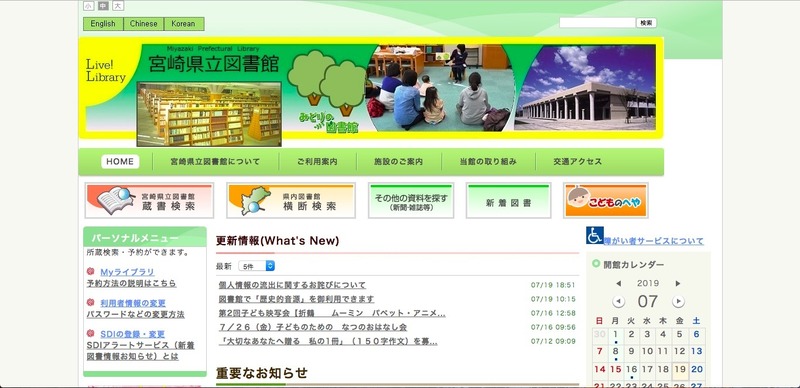
トップページ
トップページ 全 3 枚 拡大写真
宮崎県立図書館は7月19日、同館のホームページにて氏名や連絡先を含む個人情報の掲載が判明したと発表した。

これは平成29年度に実施したイベントの聴講申込者の名簿22名分が、同館ホームページ等に誤って掲載されたというもの。

同館では誤掲載の判明後、掲載されていた名簿を削除するとともに、名簿に連絡先が記載されていたイベント聴講申込者に対し、説明と謝罪の連絡を行った。

同館では今後、適正な事務処理の徹底など再発防止のための対策を講じるとのこと。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

    ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい

  2. 戸田建設に不正アクセス、取引先に関する情報が漏えい

    戸田建設に不正アクセス、取引先に関する情報が漏えい

  3. JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

    JGC Digital が利用する BI ツール「Metabase」に不正アクセス、約 6 万件の情報が取得されたことを確認

  4. 「IDCFクラウド」にランサムウェア攻撃

    「IDCFクラウド」にランサムウェア攻撃

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop