「vBulletin」の脆弱性を狙うアクセスが増加(警察庁) | ScanNetSecurity
2026.09.18(金)

「vBulletin」の脆弱性を狙うアクセスが増加(警察庁)

警察庁は、「vBulletin の脆弱性(CVE-2019-16759)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
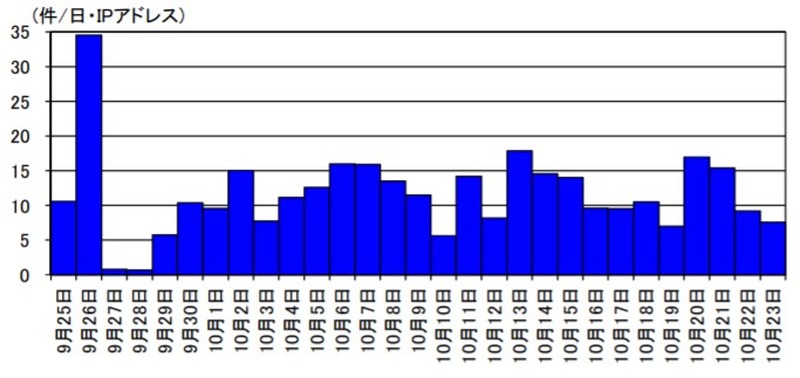
vBulletin の脆弱性(CVE-2019-16759)を標的とした宛先ポート 80/tcp に対するアクセス件数の推移(R1.9.25~10.23)
vBulletin の脆弱性(CVE-2019-16759)を標的とした宛先ポート 80/tcp に対するアクセス件数の推移(R1.9.25~10.23) 全 1 枚 拡大写真
警察庁は10月29日、「vBulletin の脆弱性(CVE-2019-16759)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。同庁のインターネット定点観測システムでは、2019年9月25日以降、フォーラムサイトを作成するためのソフトウェア「vBulletin」の脆弱性を標的とした宛先ポート80/TCPに対するアクセスを観測しているという。

vBulletinには、9月24日にリモートから任意のコードを実行される深刻な脆弱性(CVE-2019-16759)が公表されており、海外のWebサービスで同脆弱性を対象としたPoCが公開されている。観測したアクセスの中には、同脆弱性を悪用し、サーバ内の特定ファイルを改ざんする行為が含まれていた。この改ざんは、遠隔から被害サーバに任意のコードを実行させる際に、特定の文字列(パスワード)を必要とする仕組みを組み込むもので、他の攻撃者の利用を制限するためのものと見ている。

注意喚起にはこのほか、「WS-Discovery に応答する機器を標的としたアクセスの観測について」も掲載している。観測したアクセス内容を確認したところ、DDoS攻撃に悪用可能な WS-Discovery に応答する機器の探索行為とみられるアクセスがあったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop