
「アカウント情報の期限が切れた」--UC Cardを騙るフィッシングメール(フィッシング対策協議会)
フィッシング対策協議会は、UC Cardを騙るフィッシングの報告を受けているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
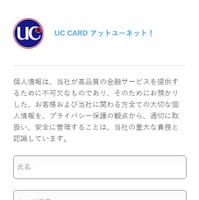
UC CARD アットユーネット
UC CARD - 通信設定-変更の確認 !
UC CARD - アカウントレビュー
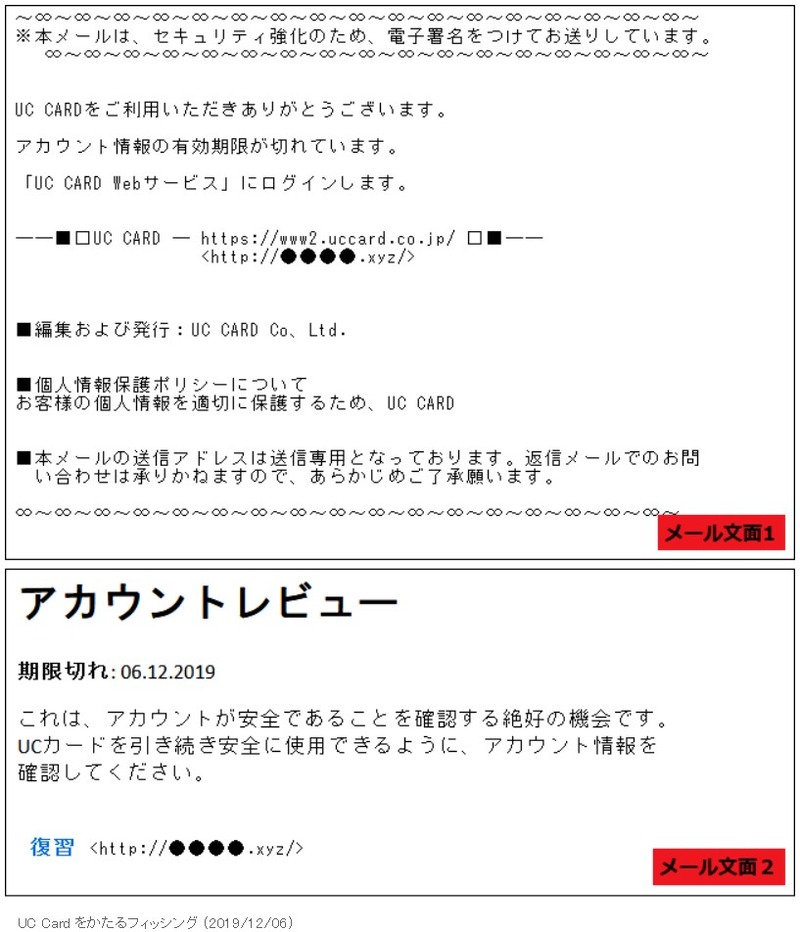
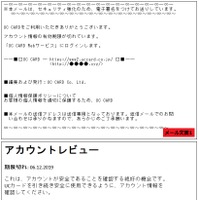
メールの内容は、「アカウント情報の有効期限が切れている」として、リンクをクリックしてアカウント情報を再入力させようとする。確認されているフィッシングサイトのURLは以下の通り。
・メール内の URL
http://ht.ly/●●●●
http://●●●●.xyz/
・転送先の URL
https://●●●●.com/access_jp/
http://●●●●.com/index1.php
https://www2-uc2-1ca4d-co-jp.●●●●.eu/
https://www2-uc2-1ca4d-c0-jpe.●●●●.com/
https://www3-uc2-1ca4d-c0-jpn.●●●●.co/account.php
https://www3-uc2-1ca4d-c0-jpn.●●●●.com/account.php
上記以外のドメイン名、URLが使われている可能性もある。
12月6日16時現在、フィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして、注意を呼びかけている。さらに、このようなフィッシングサイトにて氏名、カード番号、月、年、セキュリティコードなどを絶対に入力しないよう呼びかけている。
関連記事

この記事の写真
/



