りそな銀行を騙るフィッシングSMSを確認(フィッシング対策協議会) | ScanNetSecurity
2026.10.27(火)

りそな銀行を騙るフィッシングSMSを確認(フィッシング対策協議会)

フィッシング対策協議会は、りそな銀行のフィッシングサイトへ誘導するショートメッセージ(SMS)の報告を受けていているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
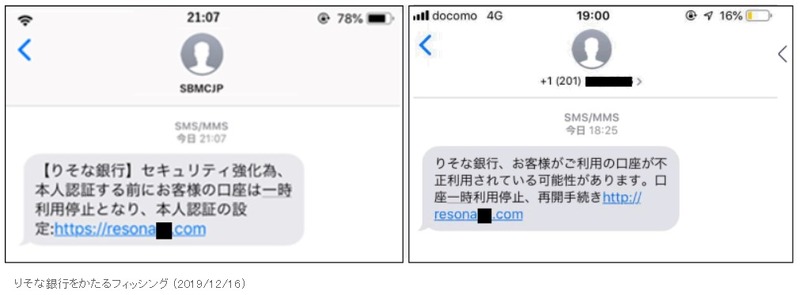
ショートメッセージ(SMS)の文面例
ショートメッセージ(SMS)の文面例 全 2 枚 拡大写真
フィッシング対策協議会は12月16日、りそな銀行のフィッシングサイトへ誘導するショートメッセージ(SMS)の報告を受けていているとして、注意喚起を発表した。確認されているSMSは、セキュリティ強化、あるいは不正利用の可能性による口座の一時停止を再開するために、リンクをタップさせようとするもの。確認されているリンク先のURLは次の通り。

http://resona●●.com/
https://resona●●.com/
http://resona●●.com/qiyu
https://resona●●.com/qiyu
http://resona●●.com/guanxi
https://resona●●.com/guanxi

なお、上記以外のドメイン名、URLが使われている可能性もある

同協議会によると、12月16日11時の時点でフィッシングサイトの停止を確認しているが、類似のフィッシングサイトが公開される可能性もあるとしている。さらに、このようなフィッシングサイトにて、ログイン ID、ログインパスワードなどを絶対に入力しないよう注意を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  4. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  5. Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

    Microsoft Defender におけるアップデート処理の妨害によりサービス停止が可能となる脆弱性(Scan Tech Report)

ランキングをもっと見る
PageTop