「Yahoo! JAPAN」を騙るフィッシングメールの報告が増加(フィッシング対策協議会) | ScanNetSecurity
2026.09.24(木)

「Yahoo! JAPAN」を騙るフィッシングメールの報告が増加(フィッシング対策協議会)

フィッシング対策協議会は、Yahoo! JAPANを騙るフィッシングの報告を受けているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
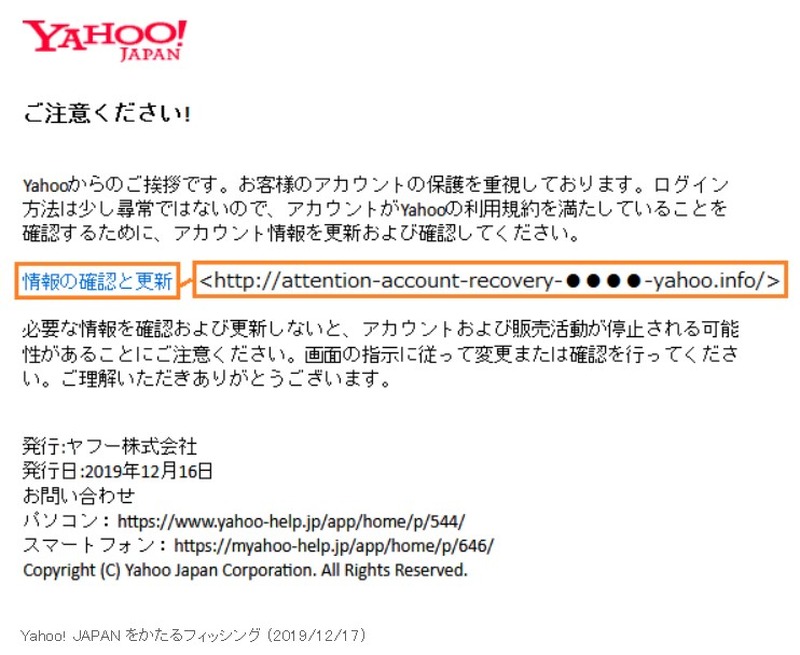
確認されたフィッシングメール
確認されたフィッシングメール 全 3 枚 拡大写真
フィッシング対策協議会は12月17日、Yahoo! JAPANを騙るフィッシングの報告を受けているとして、注意喚起を発表した。確認されたフィッシングメールは、「アカウント情報を更新、確認してください。」という件名で、本文にある「情報の確認と更新」のリンクをクリックさせようとする。

確認されているフィッシングサイトのURLは以下の通り。

・サイトのURL
http://attention-account-recovery-●●●●-yahoo.info/

12月17日14時現在、フィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼している。また、類似のフィッシングサイトが公開される恐れもあるとして、注意を呼びかけている。さらに、このようなフィッシングサイトにてID /携帯電話番号/メールアドレス、パスワード、お名前、届け先会社・届け先所属、郵便番号、都道府県、市区町村、町名・番地、ビル、マンション名、電話番号、カード番号、有効期限、生年月日、セキュリティコードなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

    「西武 旅するレストラン 『52 席の至福』」予約サイトで予約関連情報の一部が漏えい

  2. ロート製薬のシステムに不正アクセス

    ロート製薬のシステムに不正アクセス

  3. 関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

    関西学院大学で学生の個人情報が閲覧可能な状態に、非常勤講師が外部SNSサービス「hyocom」を利用

  4. 「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

    「コープやまぐちLINEミニアプリ」に不正アクセス、データベースに保存されていた内容を精査し漏えいの可能性がある情報を確定

  5. Unbound にリモートコード実行が可能になる問題を含む複数の脆弱性

    Unbound にリモートコード実行が可能になる問題を含む複数の脆弱性

ランキングをもっと見る
PageTop