複数のIoT機器に「Mirai」亜種の感染を狙うアクセスが増加(警察庁) | ScanNetSecurity
2026.11.12(木)

複数のIoT機器に「Mirai」亜種の感染を狙うアクセスが増加(警察庁)

警察庁は、「複数のIoT機器等の脆弱性を標的としたアクセスの増加等について」とする注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
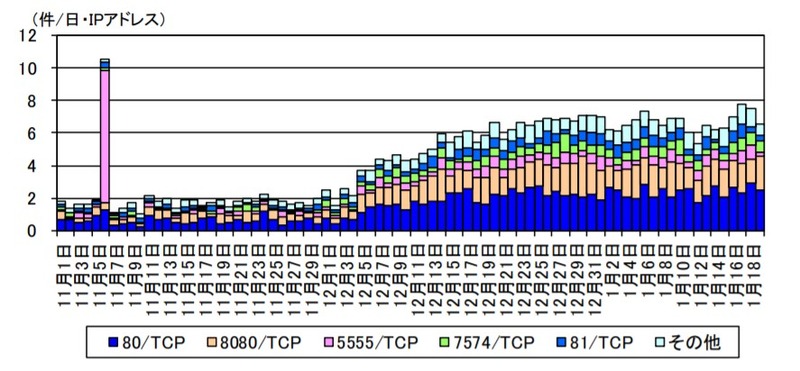
複数の IoT 機器等の脆弱性を標的としたアクセスの宛先ポート別推移(R1.11.1~R2.1.18)
複数の IoT 機器等の脆弱性を標的としたアクセスの宛先ポート別推移(R1.11.1~R2.1.18) 全 1 枚 拡大写真
警察庁は1月30日、「複数のIoT機器等の脆弱性を標的としたアクセスの増加等について」とする注意喚起を「@police」において公開した。同庁のインターネット定点観測システムでは、さまざまなIoT機器の脆弱性を悪用し「Mozi.m」または「Mozi.a」という名称のファイルをダウンロードさせた後、その実行を試みるアクセスの増加を観測しているという。

これらのファイルは、IoT機器に感染する「Mirai」の亜種とみられる。警察庁では、このようなIoT機器等の既知の脆弱性を悪用し「Mirai」亜種の感染を狙った11種類のアクセスを確認しており、各アクセスの宛先ポート別推移および各アクセスの内容について紹介している。同庁ではユーザに対し、IoT機器のファームウェアを最新に保ち、必要な設定変更を行うこと、インターネットに接続する際にはルータを介すること、必要がない場合はルータのUPnP機能を無効にするなどの対策を挙げている。

同庁ではこのほか、「DVR/NVR/IPC機器のAPIの脆弱性を標的としたアクセスの増加」「Apache Solrを標的とした探索行為等のアクセスの増加」も合わせて発表している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop