2019年Q4フィッシング「緊急あおるパスワード変更依頼」最多(KnowBe4 Japan) | ScanNetSecurity
2026.11.05(木)

2019年Q4フィッシング「緊急あおるパスワード変更依頼」最多(KnowBe4 Japan)

KnowBe4 Japanは、最新フィッシングメール動向として2019年第4四半期(10月ー12月期)の要注意件名統計レポートのポイントを公開した。

脆弱性と脅威 脅威動向
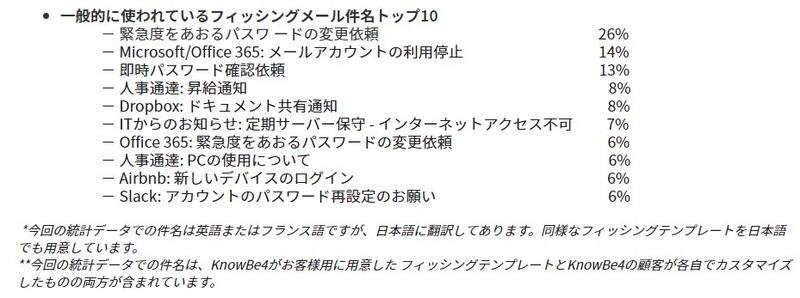
一般的に使われているフィッシングメール件名トップ10
一般的に使われているフィッシングメール件名トップ10 全 2 枚 拡大写真
KnowBe4 Japan合同会社は2月21日、最新フィッシングメール動向として2019年第4四半期(10月ー12月期)の要注意件名統計レポートのポイントを公開した。同社ではセキュリティ意識向上トレーニングとして並行して模擬フィッシング攻撃の演習テストを実施している。この演習テストを通して、どれくらい攻撃被害を受けやすいかをPPP(Phishing Prone Percentage:フィッシング詐偽ヒット率)としてアセスメントしている。

同社の演習テスト統計データによると、パスワードの即刻確認を依頼する緊急メッセージがもっともヒット率が高く、39%がクリックしている。また、ソーシャルメディアのメッセージもフィッシングの手段として要注意のカテゴリーとなっており、同社の関連データによると、もっともクリックされたソーシャルメディア件名のうちで、LinkedInのメッセージが55%で突出して第1位、Facebookのメッセージが28%で第2位と報告されている。

2019年第4四半期のデータでは、一般的に使われているフィッシングメール件名のトップ3は、「緊急度をあおるパスワードの変更依頼」(26%)、「Microsoft/Office 365: メールアカウントの利用停止」(14%)、「即時パスワード確認依頼」(13%)となっている。実際のメールの件名でもっとも一般的なものには、「SharePoint: SharePointサイトストレージ容量上限にもう少しで達します」「Microsoft: Anderson Hauckがホワイトボードをあなたと共有しました」「Office 365: 重大度中の警告: 異常なファイル削除の量」などを挙げている(日本語訳)。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

    GMOペイメントゲートウェイ、ライフカード向けサービスで顧客情報一部流出の可能性

  4. ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

    ライフネット生命の一部システムに不正アクセス、KDDIが保有する顧客情報が漏えいした可能性

  5. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop