ロリポップ!レンタルサーバーへの攻撃はSQLインジェクションが最多(JP-Secure) | ScanNetSecurity
2026.10.28(水)

ロリポップ!レンタルサーバーへの攻撃はSQLインジェクションが最多(JP-Secure)

JP-Secureは、同社JP-Secure Labsによる「JP-Secure Labs Report Vol.04」を発表した。

脆弱性と脅威 脅威動向
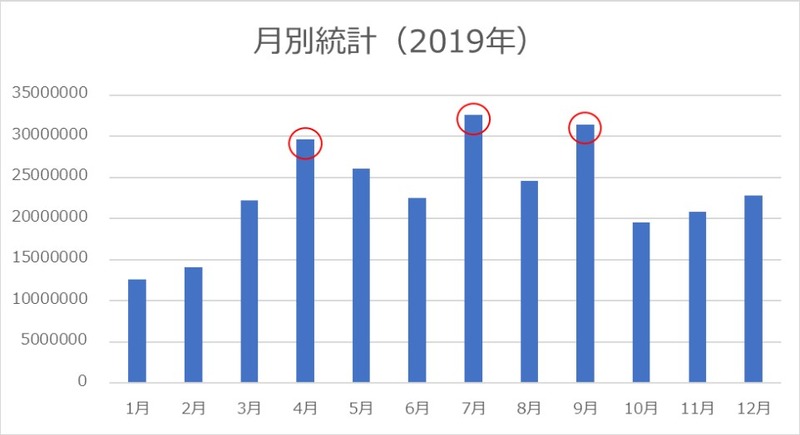
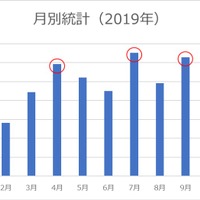
月別統計(2019年)
月別統計(2019年) 全 4 枚 拡大写真
株式会社ジェイピー・セキュア(JP-Secure)は2月26日、同社JP-Secure Labsによる「JP-Secure Labs Report Vol.04」を発表した。同レポートでは、サービスパートナーの協力のもと、対象サービスで集計期間中に確認された攻撃・検出の分類に加えて、脅威動向やインシデントの事例などについて取り上げたもの。

「ロリポップ!レンタルサーバー」(ユーザ数:40万超)で検出した攻撃の総数は、2019年年間で278,987,649件となり、1日あたりの検出数は約76万件であった。同レポートのVol.01では50万件、02では65万件、03では75万件となっており、引き続き増加傾向にある。

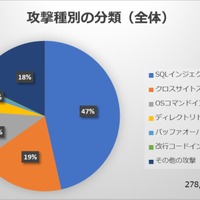
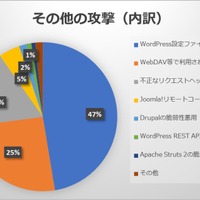
攻撃種別では「SQLインジェクション」が47%とほぼ半数を占め、「クロスサイトスクリプティング」が19%、「OSコマンドインジェクション」が11%でこれに続いた。「その他の攻撃」は18%を占めるが、この内訳を見ると「WordPressの設定ファイル(wp-config.php)の読み取り」を試みる攻撃が47%を占めていた。

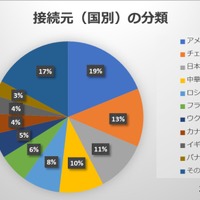
攻撃に使用された接続元IPアドレス(国別)では、米国(19%)、チェコ(13%)、日本(11%)、中国(10%)、ロシア(8%)の順で多かった。WordPressを対象とした攻撃は前回、前々回のレポートと同様に多く検出されており、全体の34%を占めた。攻撃の種別はSQLインジェクションが43%でもっとも多く、WordPress設定ファイルの読み取り(25%)、クロスサイトスクリプティング(12%)と続いた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

    個人情報を電話で読み上げ ~ 駐車券紛失届を拾得したとする人物から買い取り要求、個人情報拡散を示唆する発言も

  4. デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

    デジタル庁ホームページの問い合せフォームの情報が漏えい、Studio のクラウド環境への不正アクセス

  5. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

ランキングをもっと見る
PageTop