
Citrix製品の脆弱性探索、広域を網羅か--定点観測レポート(JPCERT/CC)
JPCERT/CCは、2020年1月から3月における「インターネット定点観測レポート」を公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
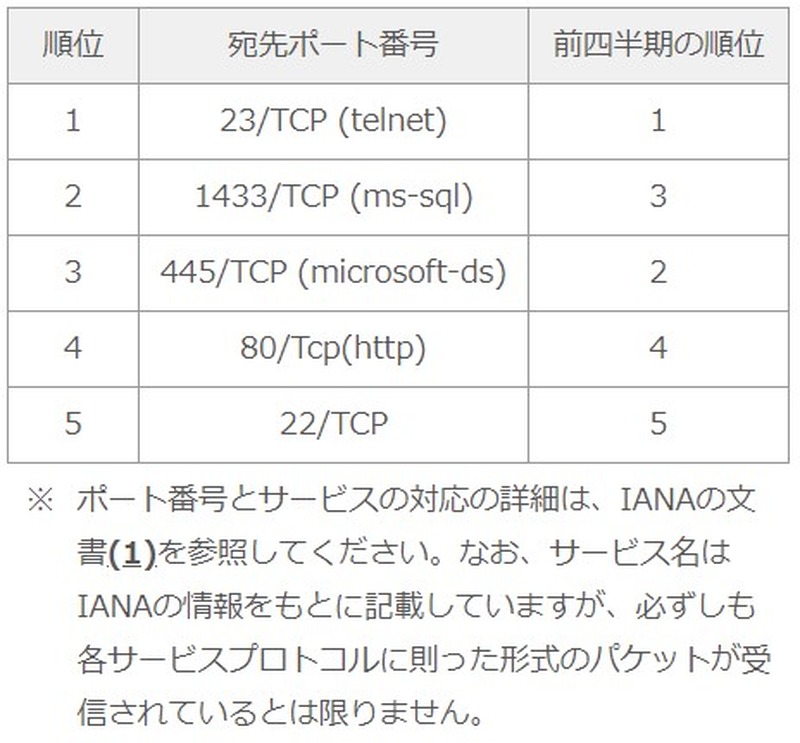
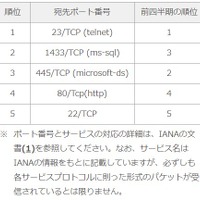
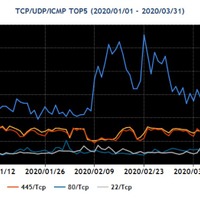
同四半期における宛先ポート番号トップ5は、1位「23/TCP(telnet)」(前四半期1位)、2位「1433/TCP(ms-sql)」(同3位)、3位「445/TCP(microsoft-ds)」(同2位)、4位「80/TCP(http)」(同4位)、5位「22/TCP(ssh)」(同5位)となった。送信元地域トップ5では、1位「ロシア」(同2位)、2位「オランダ」(同1位)、3位「米国」(同3位)、4位「中国」(同4位)、5位「ルーマニア」(同5位)となっている。
また、同四半期に注目された現象として、「複数の Citrix 製品の脆弱性(CVE-2019-19781) に対する探索活動について」を挙げている。Citrix Systems社が2019年12月17日に複数の製品に影響する脆弱性の情報を公開し、この脆弱性に関する実証コード(PoC)が2020年1月11日頃に公開されている。TSUBAMEのセンサーでは、PoC公開直後から観測されているが、対象を事前に絞り込むことなしに広域を網羅的に探索しているとみられる。
関連記事
-
米政府が北朝鮮サイバー脅威アドバイザリー公表/Zoom, Webex, Teams の脆弱性 ほか [Scan PREMIUM Monthly Executive Summary]
脆弱性と脅威 -
マルウェアがサンドボックスを回避する4つの手法とその詳細
研修・セミナー・カンファレンス -
裁判所がシスコに Webex ではなく Zoom の使用を命令、「Zoomのセキュリティ脅威」主張認めず
国際 -
Microsoft Windows における SMB の圧縮機能の実装不備に起因するバッファーオーバーフローの脆弱性により任意のコードが実行可能となる脆弱性(Scan Tech Report)
脆弱性と脅威
この記事の写真
/




