大手フィットネス事業A社不正アクセス事案分析結果公開、ラテラルフィッシングとは(デジタルアーツ) | ScanNetSecurity
2026.10.04(日)

大手フィットネス事業A社不正アクセス事案分析結果公開、ラテラルフィッシングとは(デジタルアーツ)

デジタルアーツは、セキュリティレポート「テレワークだからこそ知っておきたいラテラルフィッシング 狙われるMicrosoft 365」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
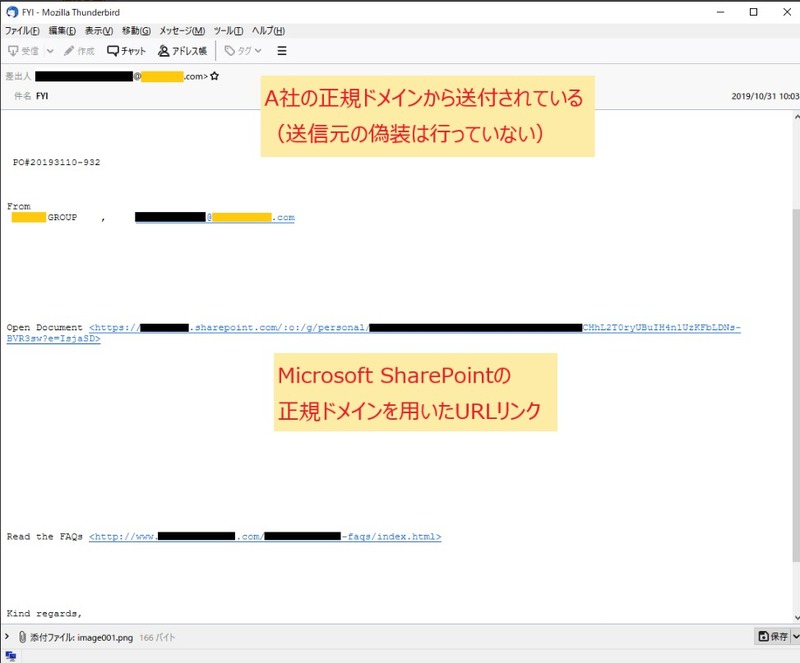
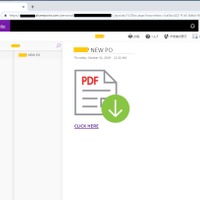
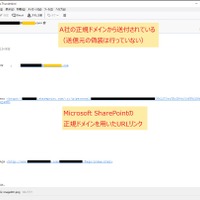
乗っ取られたメールアカウントから送付された迷惑メール
乗っ取られたメールアカウントから送付された迷惑メール 全 4 枚 拡大写真
デジタルアーツ株式会社は5月14日、セキュリティレポート「テレワークだからこそ知っておきたいラテラルフィッシング 狙われるMicrosoft 365」を公開した。2019年に国内大手フィットネスジム事業を運営するA社が不正アクセスを受け、A社のメールアカウントから迷惑メールが多数の取引先に送信された件での、ラテラルフィッシングのメールについて分析した結果を紹介している。

攻撃者がA社のメールアカウントを乗っ取り送信した迷惑メールは、Microsoft 365のアカウント窃取を狙ったフィッシングであった。メールはA社の正規ドメインから送られており、メール内のURLリンクはMicrosoft SharePointの正規ドメイン「sharepoint.com」を使用していた。SharePointのURLは海外企業が利用しているもので、攻撃者に悪用されたとみられる。メールでは、SharePoint上のOneNoteで共有されたPDFファイルを開くよう促している。

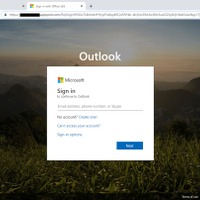
リンクをクリックすると、Microsoft 365にログインするフィッシングサイトが表示され、入力したIDとパスワードが窃取されることになる。こうして入手したIDとパスワードを、攻撃者はさらなる攻撃に悪用していく。乗っ取った正規のドメイン、実在のメールアドレスからフィッシングメールが届くことになるため、受信者がフィッシングに気づきにくいことが特徴。同社では、怪しいドメインに気をつけるなど「古い考えは通用しにくくなっている」とし、複数のセキュリティソリューションの導入や、ログインに二要素認証を導入酢売るなどの対策を紹介している。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop