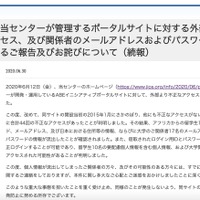
一般財団法人日本国際協力センター(JICE)は6月30日、6月12日に公表した同センターが運営業務を行う「ABEイニシアティブ」ポータルサイトへの不正アクセスについて続報を発表した。
これは同センターが、独立行政法人国際協力機構(JICA)から受注し運営業務を行う「アフリカの若者のための産業人材育成イニシアティブ「修士課程及びインターンシップ」プログラム(ABEイニシアティブ)」で開発・運用しているポータルサイトへの不正アクセスで、留学生や受入大学の関係者等のメールアドレスとログイン用パスワードの流出が判明した件について、開設当初までさかのぼり解析を行った結果を発表したもの。
同センターによると、同サイト開設当初の2015年1月にさかのぼり解析を行ったところ、新たに合計44回の不正アクセスが判明、その結果、新たにアフリカ人留学生10名のログイン用ID、パスワード、メールアドレス、日本での住所等の情報、ならびに受入大学関係者17名のメールアドレスまたはログイン用ID、パスワードの流出が確認された。また、窃取されたログイン用IDとパスワードを悪用することで不正ログインが可能で、留学生10名の要配慮個人情報を含む個人情報、および受入大学関係者718名の個人情報が不正アクセスされた可能性が判明した。
なお、同センターが6月12日に公表した情報流出の対象は、アフリカからの留学生1,225名、受入大学の関係者652名、過去に問合せを行った102名、JICA職員2名、JICE職員3名(計1,984名)のメールアドレスとログイン用パスワード。
同センターでは6月30日に、新たに判明した個人情報流出の対象者に、経緯説明と謝罪連絡を行っている。
同センターでは再発防止策として今後、定期的に脆弱性診断を行い不正アクセスを防御・監視するとともに、サイト再開時は関係者に現在のパスワードの変更と定期的なパスワードの変更を依頼するとのこと。
これは同センターが、独立行政法人国際協力機構(JICA)から受注し運営業務を行う「アフリカの若者のための産業人材育成イニシアティブ「修士課程及びインターンシップ」プログラム(ABEイニシアティブ)」で開発・運用しているポータルサイトへの不正アクセスで、留学生や受入大学の関係者等のメールアドレスとログイン用パスワードの流出が判明した件について、開設当初までさかのぼり解析を行った結果を発表したもの。
同センターによると、同サイト開設当初の2015年1月にさかのぼり解析を行ったところ、新たに合計44回の不正アクセスが判明、その結果、新たにアフリカ人留学生10名のログイン用ID、パスワード、メールアドレス、日本での住所等の情報、ならびに受入大学関係者17名のメールアドレスまたはログイン用ID、パスワードの流出が確認された。また、窃取されたログイン用IDとパスワードを悪用することで不正ログインが可能で、留学生10名の要配慮個人情報を含む個人情報、および受入大学関係者718名の個人情報が不正アクセスされた可能性が判明した。
なお、同センターが6月12日に公表した情報流出の対象は、アフリカからの留学生1,225名、受入大学の関係者652名、過去に問合せを行った102名、JICA職員2名、JICE職員3名(計1,984名)のメールアドレスとログイン用パスワード。
同センターでは6月30日に、新たに判明した個人情報流出の対象者に、経緯説明と謝罪連絡を行っている。
同センターでは再発防止策として今後、定期的に脆弱性診断を行い不正アクセスを防御・監視するとともに、サイト再開時は関係者に現在のパスワードの変更と定期的なパスワードの変更を依頼するとのこと。