神奈川県藤沢市は1月21日、長久保公園都市緑化植物園のWebサイトのサーバに対する不正アクセスについて発表した。同市では、公益財団法人藤沢市まちづくり協会を長久保公園都市緑化植物園の指定管理者としていた。
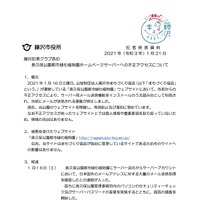
同市によると1月16日に、公益財団法人藤沢市まちづくり協会が運営する「長久保公園都市緑化植物園」Webサイト(http://nagakubo-kouen.jp/)に外部から不正アクセスがあり、サーバ用メール送信機能をインストールされた上で踏み台として利用され迷惑メールが送信される事象が発生した。同日中にサーバ会社から、日本国外のメールアドレスに対する大量のメール送信処理を確認したと連絡があり発覚した。
当該サーバからは、日本国外を対象に約6,500件のメールが送信されたとしているが詳細については現在調査を行っている。なお、不正アクセスのあったWebサイト上では個人情報や重要事項を取り扱っていないため情報流出は無い。
同協会ではサーバ会社からの連絡後に、長久保公園管理事務所内のパソコンのセキュリティチェックとサーバパスワードの変更を行うとともに調査を開始、翌1月17日に長久保公園都市緑化植物園Webサイトを閉鎖するとともに、藤沢市みどり保全課に状況報告を行った。1月18日には同協会にてWebサイトの二段階認証の設置とパスワード変更を実施、1月19日には同協会内の全パソコンに不正アクセスの痕跡を確認し影響が及んでいないことを確認した。
同協会では引き続き原因の調査を実施するとともに、再発防止策を講じた上でサイトの再開を検討している。
同市によると1月16日に、公益財団法人藤沢市まちづくり協会が運営する「長久保公園都市緑化植物園」Webサイト(http://nagakubo-kouen.jp/)に外部から不正アクセスがあり、サーバ用メール送信機能をインストールされた上で踏み台として利用され迷惑メールが送信される事象が発生した。同日中にサーバ会社から、日本国外のメールアドレスに対する大量のメール送信処理を確認したと連絡があり発覚した。
当該サーバからは、日本国外を対象に約6,500件のメールが送信されたとしているが詳細については現在調査を行っている。なお、不正アクセスのあったWebサイト上では個人情報や重要事項を取り扱っていないため情報流出は無い。
同協会ではサーバ会社からの連絡後に、長久保公園管理事務所内のパソコンのセキュリティチェックとサーバパスワードの変更を行うとともに調査を開始、翌1月17日に長久保公園都市緑化植物園Webサイトを閉鎖するとともに、藤沢市みどり保全課に状況報告を行った。1月18日には同協会にてWebサイトの二段階認証の設置とパスワード変更を実施、1月19日には同協会内の全パソコンに不正アクセスの痕跡を確認し影響が及んでいないことを確認した。
同協会では引き続き原因の調査を実施するとともに、再発防止策を講じた上でサイトの再開を検討している。