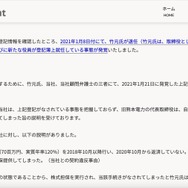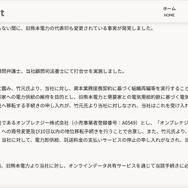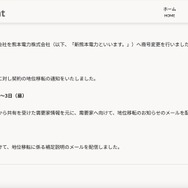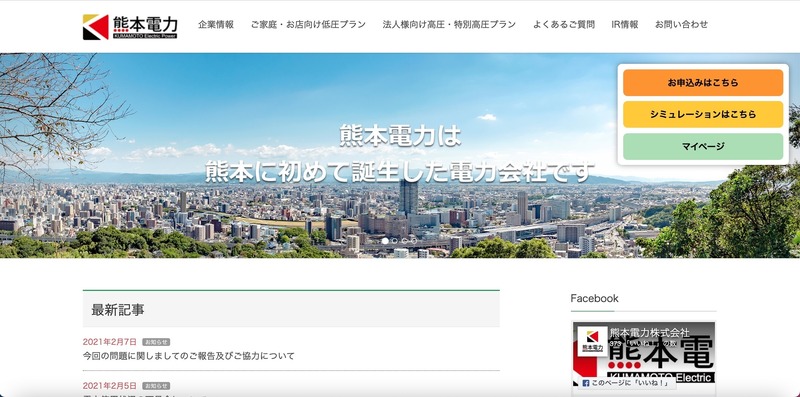
熊本電力株式会社は2月3日、同社顧客に対し2月2日から3日にかけて「熊本電力からのお知らせ」と称する『迷惑メール』が送信されていることを発表した。
熊本電力社によると、同メールには「2月2日付で顧客との間の電気需給契約における契約上の地位につき移転を受けた」と記載されているが、送信元メールアドレスや問合せ先メールアドレスは熊本電力社のものでは無く、『迷惑メール』の発信者が、顧客に対し当該メールを送信したこと自体が、個人情報保護法に反する行いと認識していると言う。
熊本電力社は翌2月4日に続報として、『迷惑メール』送信者であるフラワーペイメント株式会社は、熊本電力社に電気の卸売りを行っていた事業者で、「電気供給約款46.お客さまの個人情報の共同利用」に基づき、電力供給のため顧客情報を共有していたフラワーペイメント社が、今回のように直接顧客に対しメール送信のために利用することは目的の範囲外と考えられ、現在、フラワーペイメント社による熊本電力社顧客情報の不正利用および個人情報保護法違反について調査中と声明を発表した。
熊本電力社は2月7日に、業務委託先であるフラワーペイメント社が2月2日に熊本電力社から提供されたIDを使用し、広域的運営推進機関のスイッチング支援システムへログイン、熊本電力社のスイッチング支援システムIDを全削除した上で、管理者IDをフラワーペイメント社に変更したことを確認。熊本電力社は広域的運営推進機関に対応依頼し翌2月3日には熊本電力社がログイン可能となったが、熊本電力社の顧客の契約をスイッチングし、顧客の同意を一切得る事なくフラワーペイメント社へ移転させたことを確認したと発表、重ねて本行為について、電子計算機損壊等業務妨害罪および電気事業法違反であると考えていると発表した。
熊本電力社によると、同メールには「2月2日付で顧客との間の電気需給契約における契約上の地位につき移転を受けた」と記載されているが、送信元メールアドレスや問合せ先メールアドレスは熊本電力社のものでは無く、『迷惑メール』の発信者が、顧客に対し当該メールを送信したこと自体が、個人情報保護法に反する行いと認識していると言う。
熊本電力社は翌2月4日に続報として、『迷惑メール』送信者であるフラワーペイメント株式会社は、熊本電力社に電気の卸売りを行っていた事業者で、「電気供給約款46.お客さまの個人情報の共同利用」に基づき、電力供給のため顧客情報を共有していたフラワーペイメント社が、今回のように直接顧客に対しメール送信のために利用することは目的の範囲外と考えられ、現在、フラワーペイメント社による熊本電力社顧客情報の不正利用および個人情報保護法違反について調査中と声明を発表した。
熊本電力社は2月7日に、業務委託先であるフラワーペイメント社が2月2日に熊本電力社から提供されたIDを使用し、広域的運営推進機関のスイッチング支援システムへログイン、熊本電力社のスイッチング支援システムIDを全削除した上で、管理者IDをフラワーペイメント社に変更したことを確認。熊本電力社は広域的運営推進機関に対応依頼し翌2月3日には熊本電力社がログイン可能となったが、熊本電力社の顧客の契約をスイッチングし、顧客の同意を一切得る事なくフラワーペイメント社へ移転させたことを確認したと発表、重ねて本行為について、電子計算機損壊等業務妨害罪および電気事業法違反であると考えていると発表した。