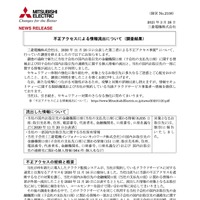
三菱電機株式会社は3月26日、2020年11月20日に公表した第三者による不正アクセス事案について、調査結果を発表した。
同社では2020年11月16日に、クラウドサービスへの通常と異なるアクセスを認識し、当該アクセスを遮断する等の対策を実施、不正アクセスのあった情報とその内容や原因調査を行っている中で国内取引先情報の一部の外部流出を確認していた。
同社ではその後の調査を進める中で、新たに同じクラウドサービスを利用する同社子会社の国内取引先の金融機関口座(子会社の支払先口座)に関する情報および同子会社の国内取引先の連絡先に関する個人情報の流出が2020年12月11日に判明、さらに同社の国内取引先の一部に関する情報の流出が判明した。
不正アクセスで流出した情報は以下の通り。
・2020年11月20日公表分
同社の国内取引先の金融機関口座(同社の支払先口座)に関わる情報(8,635件:取引先名称、住所、電話番号、代表者名、金融機関名、口座番号、口座名義など)
・2021年3月26日公表分
同社の一部国内取引先に関する同社保有情報
同社子会社(三菱電機インフォメーションネットワーク株式会社)の国内取引先の金融機関口座(子会社の支払先口座)に関わる情報(151件:取引先名称、住所、電話番号、代表者名、金融機関名、口座番号、口座名義など)および国内取引先の連絡先に関わる個人情報(964件:個人名など)
同社では対象となる取引先には個別に連絡を行っている。
同社によると今回の不正アクセスは、中国にある同社子会社への不正アクセスを契機として、第三者が同社および同社国内子会社の一部の従業員のクラウドアクセス用アカウント情報を窃取し、同社が契約しているクラウドサービスおよび関連サーバを攻撃したことが判明した。マルウェアによる侵害やソフトウェア脆弱性を突いた攻撃ではなく、正常な利用を含む多くのログから不正アクセスを探索する必要があり、全容の調査に 4ヶ月余りを要したとのこと。
同社では、不正アクセス検知直後に不正アクセス元を遮断するなどの対策を実施、2020年11月30日には当該中国子会社への不正アクセス箇所を特定し、同社グループ全従業員のアカウント情報の改廃やアクセス制御強化などの追加対策を行っている。
同社では今後、不正アクセスのあったクラウドサービスに対する監視をさらに強化するとともにゼロトラストセキュリティ対策を加速し、再発防止を徹底するとのこと。
同社では2020年11月16日に、クラウドサービスへの通常と異なるアクセスを認識し、当該アクセスを遮断する等の対策を実施、不正アクセスのあった情報とその内容や原因調査を行っている中で国内取引先情報の一部の外部流出を確認していた。
同社ではその後の調査を進める中で、新たに同じクラウドサービスを利用する同社子会社の国内取引先の金融機関口座(子会社の支払先口座)に関する情報および同子会社の国内取引先の連絡先に関する個人情報の流出が2020年12月11日に判明、さらに同社の国内取引先の一部に関する情報の流出が判明した。
不正アクセスで流出した情報は以下の通り。
・2020年11月20日公表分
同社の国内取引先の金融機関口座(同社の支払先口座)に関わる情報(8,635件:取引先名称、住所、電話番号、代表者名、金融機関名、口座番号、口座名義など)
・2021年3月26日公表分
同社の一部国内取引先に関する同社保有情報
同社子会社(三菱電機インフォメーションネットワーク株式会社)の国内取引先の金融機関口座(子会社の支払先口座)に関わる情報(151件:取引先名称、住所、電話番号、代表者名、金融機関名、口座番号、口座名義など)および国内取引先の連絡先に関わる個人情報(964件:個人名など)
同社では対象となる取引先には個別に連絡を行っている。
同社によると今回の不正アクセスは、中国にある同社子会社への不正アクセスを契機として、第三者が同社および同社国内子会社の一部の従業員のクラウドアクセス用アカウント情報を窃取し、同社が契約しているクラウドサービスおよび関連サーバを攻撃したことが判明した。マルウェアによる侵害やソフトウェア脆弱性を突いた攻撃ではなく、正常な利用を含む多くのログから不正アクセスを探索する必要があり、全容の調査に 4ヶ月余りを要したとのこと。
同社では、不正アクセス検知直後に不正アクセス元を遮断するなどの対策を実施、2020年11月30日には当該中国子会社への不正アクセス箇所を特定し、同社グループ全従業員のアカウント情報の改廃やアクセス制御強化などの追加対策を行っている。
同社では今後、不正アクセスのあったクラウドサービスに対する監視をさらに強化するとともにゼロトラストセキュリティ対策を加速し、再発防止を徹底するとのこと。