ジーアールへの不正アクセス、「杏林堂オンラインショップ」のカード情報と10年分の利用者情報が流出 | ScanNetSecurity
2026.11.03(火)

ジーアールへの不正アクセス、「杏林堂オンラインショップ」のカード情報と10年分の利用者情報が流出

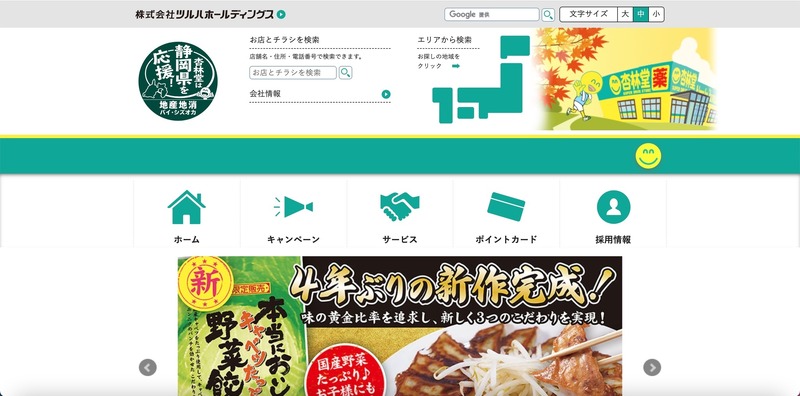
株式会社ツルハホールディングスの孫会社の株式会社杏林堂薬局は11月10日、同社の公式オンラインショップ「杏林堂オンラインショップ」及び店頭で商品を予約した顧客の情報が、第三者からの不正アクセスで漏えいした可能性が判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真
 株式会社ツルハホールディングスの孫会社の株式会社杏林堂薬局は11月10日、同社の公式オンラインショップ「杏林堂オンラインショップ」及び店頭で商品を予約した顧客の情報が、第三者からの不正アクセスで漏えいした可能性が判明したと発表した。

 これは3月23日に、「杏林堂オンラインショップ」の脆弱性を悪用するために不正な注文情報が登録され、それを足掛かりに3月25日から不正アクセスが発生し、攻撃者が以降も断続的に当該サイトのデータベース内のデータにアクセスしたため個人情報漏えいの可能性が判明したというもの。併せて、ペイメントアプリケーションの改ざんが行われたため、当該サイト上で決済されたクレジットカード情報も漏えいの可能性がある。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop