警察庁、活動再開したEmotet解析 新たにThunderbirdも情報窃取対象に
警察庁は11月26日、Emotetの解析結果を「@police」において公開した。
調査・レポート・白書・ガイドライン
調査・ホワイトペーパー
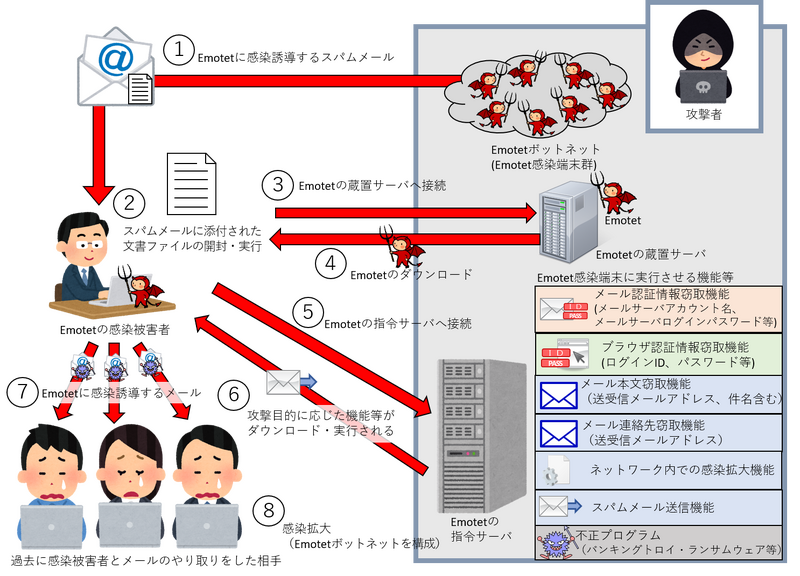
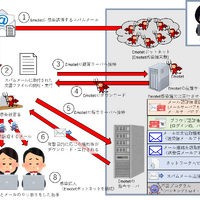
メールの添付ファイルを主な感染経路とし、過去にやり取りしたメールへの返信を装ったメールを送信し添付ファイルの開封を促す不正プログラム「Emotet」は、2021年1月27日にEUROPOL(欧州刑事警察機構)を中心とした停止措置で活動を停止していたが、2021年11月中旬ころから活動再開が確認されている。
警察庁では活動再開したとされるEmotetを入手し解析を行ったところ、情報窃取の対象となるメールソフトの種類が拡大し、これまではMicrosoft製 Outlookから過去にやり取りしたメールの本文、メールアドレス等の情報を窃取する機能を把握していたが、今回のEmotetでは、新たにThunderbirdも情報窃取の対象としていることを確認した。
警察庁では影響として、下記の被害に遭う可能性があるとしている。
・メールソフトやブラウザに記録したパスワード等が窃取される
・過去にやり取りしたメールの本文、メールアドレス等が窃取される
・窃取されたメール関連の情報が悪用され、感染拡大を目的としたメールが送信される
・ネットワーク内の他のパソコンに感染が拡大する
・他の不正プログラムに感染する(インターネットバンキングの情報の窃取を目的とした不正プログラム等)
警察庁では対策として、マクロの自動実行機能を備えたソフトウェアについて当該機能の無効化、メールセキュリティ製品の導入、不正通信ブロックサービスの導入等を挙げている。
関連記事


この記事の写真
/