フィッシング攻撃で悪用される「ミスリードURL」と「ホモグラフ攻撃」について解説 | ScanNetSecurity
2026.10.24(土)

フィッシング攻撃で悪用される「ミスリードURL」と「ホモグラフ攻撃」について解説

日本電気株式会社(NEC)は1月7日、正規URLと見分けが難しい文字列で偽装した「ミスリードURL」について、同社ブログで注意を呼びかけている。

脆弱性と脅威 脅威動向
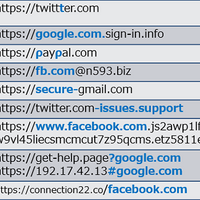
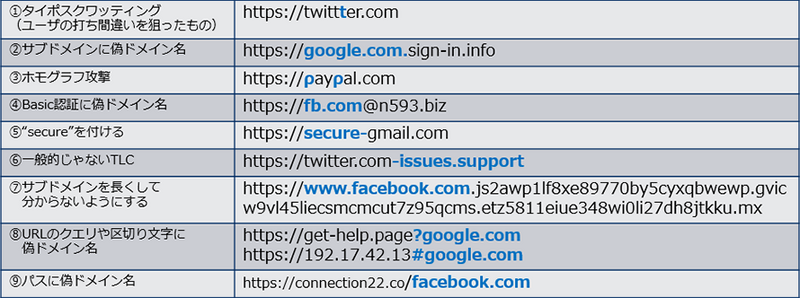
ミスリードURLのミスリードする部分
ミスリードURLのミスリードする部分 全 2 枚 拡大写真

 日本電気株式会社(NEC)は1月7日、正規URLと見分けが難しい文字列で偽装した「ミスリードURL」について、同社ブログで注意を呼びかけている。フィッシング攻撃で悪用される「ミスリードURL」と、代表的な手法である「ホモグラフ攻撃」について事例等を踏まえ解説を行っている。

 2020年に発表されたGoogleとイリノイ大学アーバナ・シャンパーン校の共同研究の論文では、ミスリードするような文字列ではないフィッシングURLについては約7%の人しか騙されなかったが、ミスリードURLでは60%の人が騙された、という。

 ブログでは、具体的なミスリードURLとして、下記9つの例を挙げている。
《高橋 潤哉》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

    GMOサイバーセキュリティ byイエラエ 福森大喜の「リトル福森」との出会い

ランキングをもっと見る
PageTop