医療法人のパソコンがEmotet感染、実在する部署や職員名を騙った不審メールを確認 | ScanNetSecurity
2026.09.19(土)

医療法人のパソコンがEmotet感染、実在する部署や職員名を騙った不審メールを確認

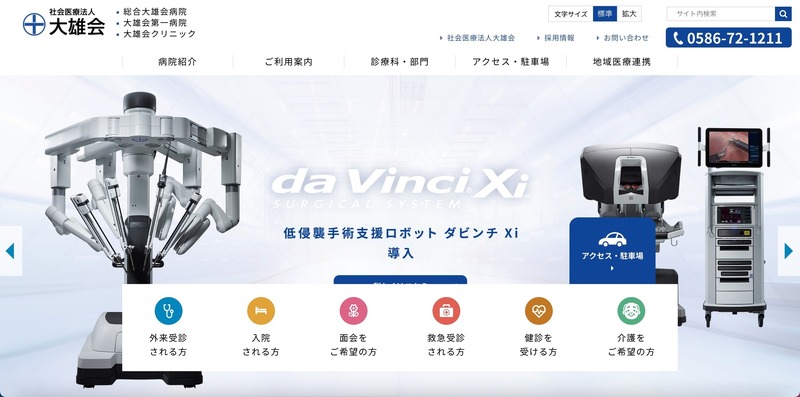
 社会医療法人大雄会は2月9日、同法人内のパソコンがEmotetに感染したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

 社会医療法人大雄会は2月9日、同法人内のパソコンがEmotetに感染したと発表した。

 同法人によると2月8日に、職員間で同法人実在部署名または実在職員名を騙った巧妙ななりすましメールを受信したため、調査したところ、同法人内の一部パソコンがEmotet系のウイルスに感染したことが判明したという。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  3. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  4. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop