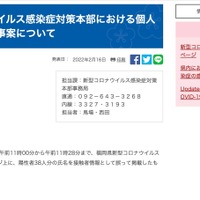
福岡県は2月16日、同県の新型コロナウイルス感染症に関するWebサイト上への個人情報の誤掲載について発表した。
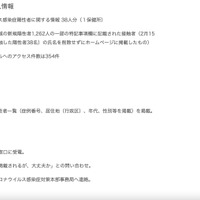
これは2月16日午前11時に、当該サイトに症例番号、居住地(行政区)、年代、性別等を含む新規陽性者一覧を掲載した際に、2月15日公表の県域の新規陽性者1,262人の一部の特記事項欄に記載された接触者(2月15日発表の新規陽性者が接触した陽性者38名)の氏名を削除せずに公開したというもの。同日午前11時19分に、県民から県一般相談窓口に連絡があり発覚した。

福岡県は2月16日、同県の新型コロナウイルス感染症に関するWebサイト上への個人情報の誤掲載について発表した。
福岡県は2月16日、同県の新型コロナウイルス感染症に関するWebサイト上への個人情報の誤掲載について発表した。
これは2月16日午前11時に、当該サイトに症例番号、居住地(行政区)、年代、性別等を含む新規陽性者一覧を掲載した際に、2月15日公表の県域の新規陽性者1,262人の一部の特記事項欄に記載された接触者(2月15日発表の新規陽性者が接触した陽性者38名)の氏名を削除せずに公開したというもの。同日午前11時19分に、県民から県一般相談窓口に連絡があり発覚した。